そもそも
被害に気づいていますか?
ホームページの改ざんも
情報漏洩も
ランサムウェアの被害も
多くは「気づかないうちに」始まっています。
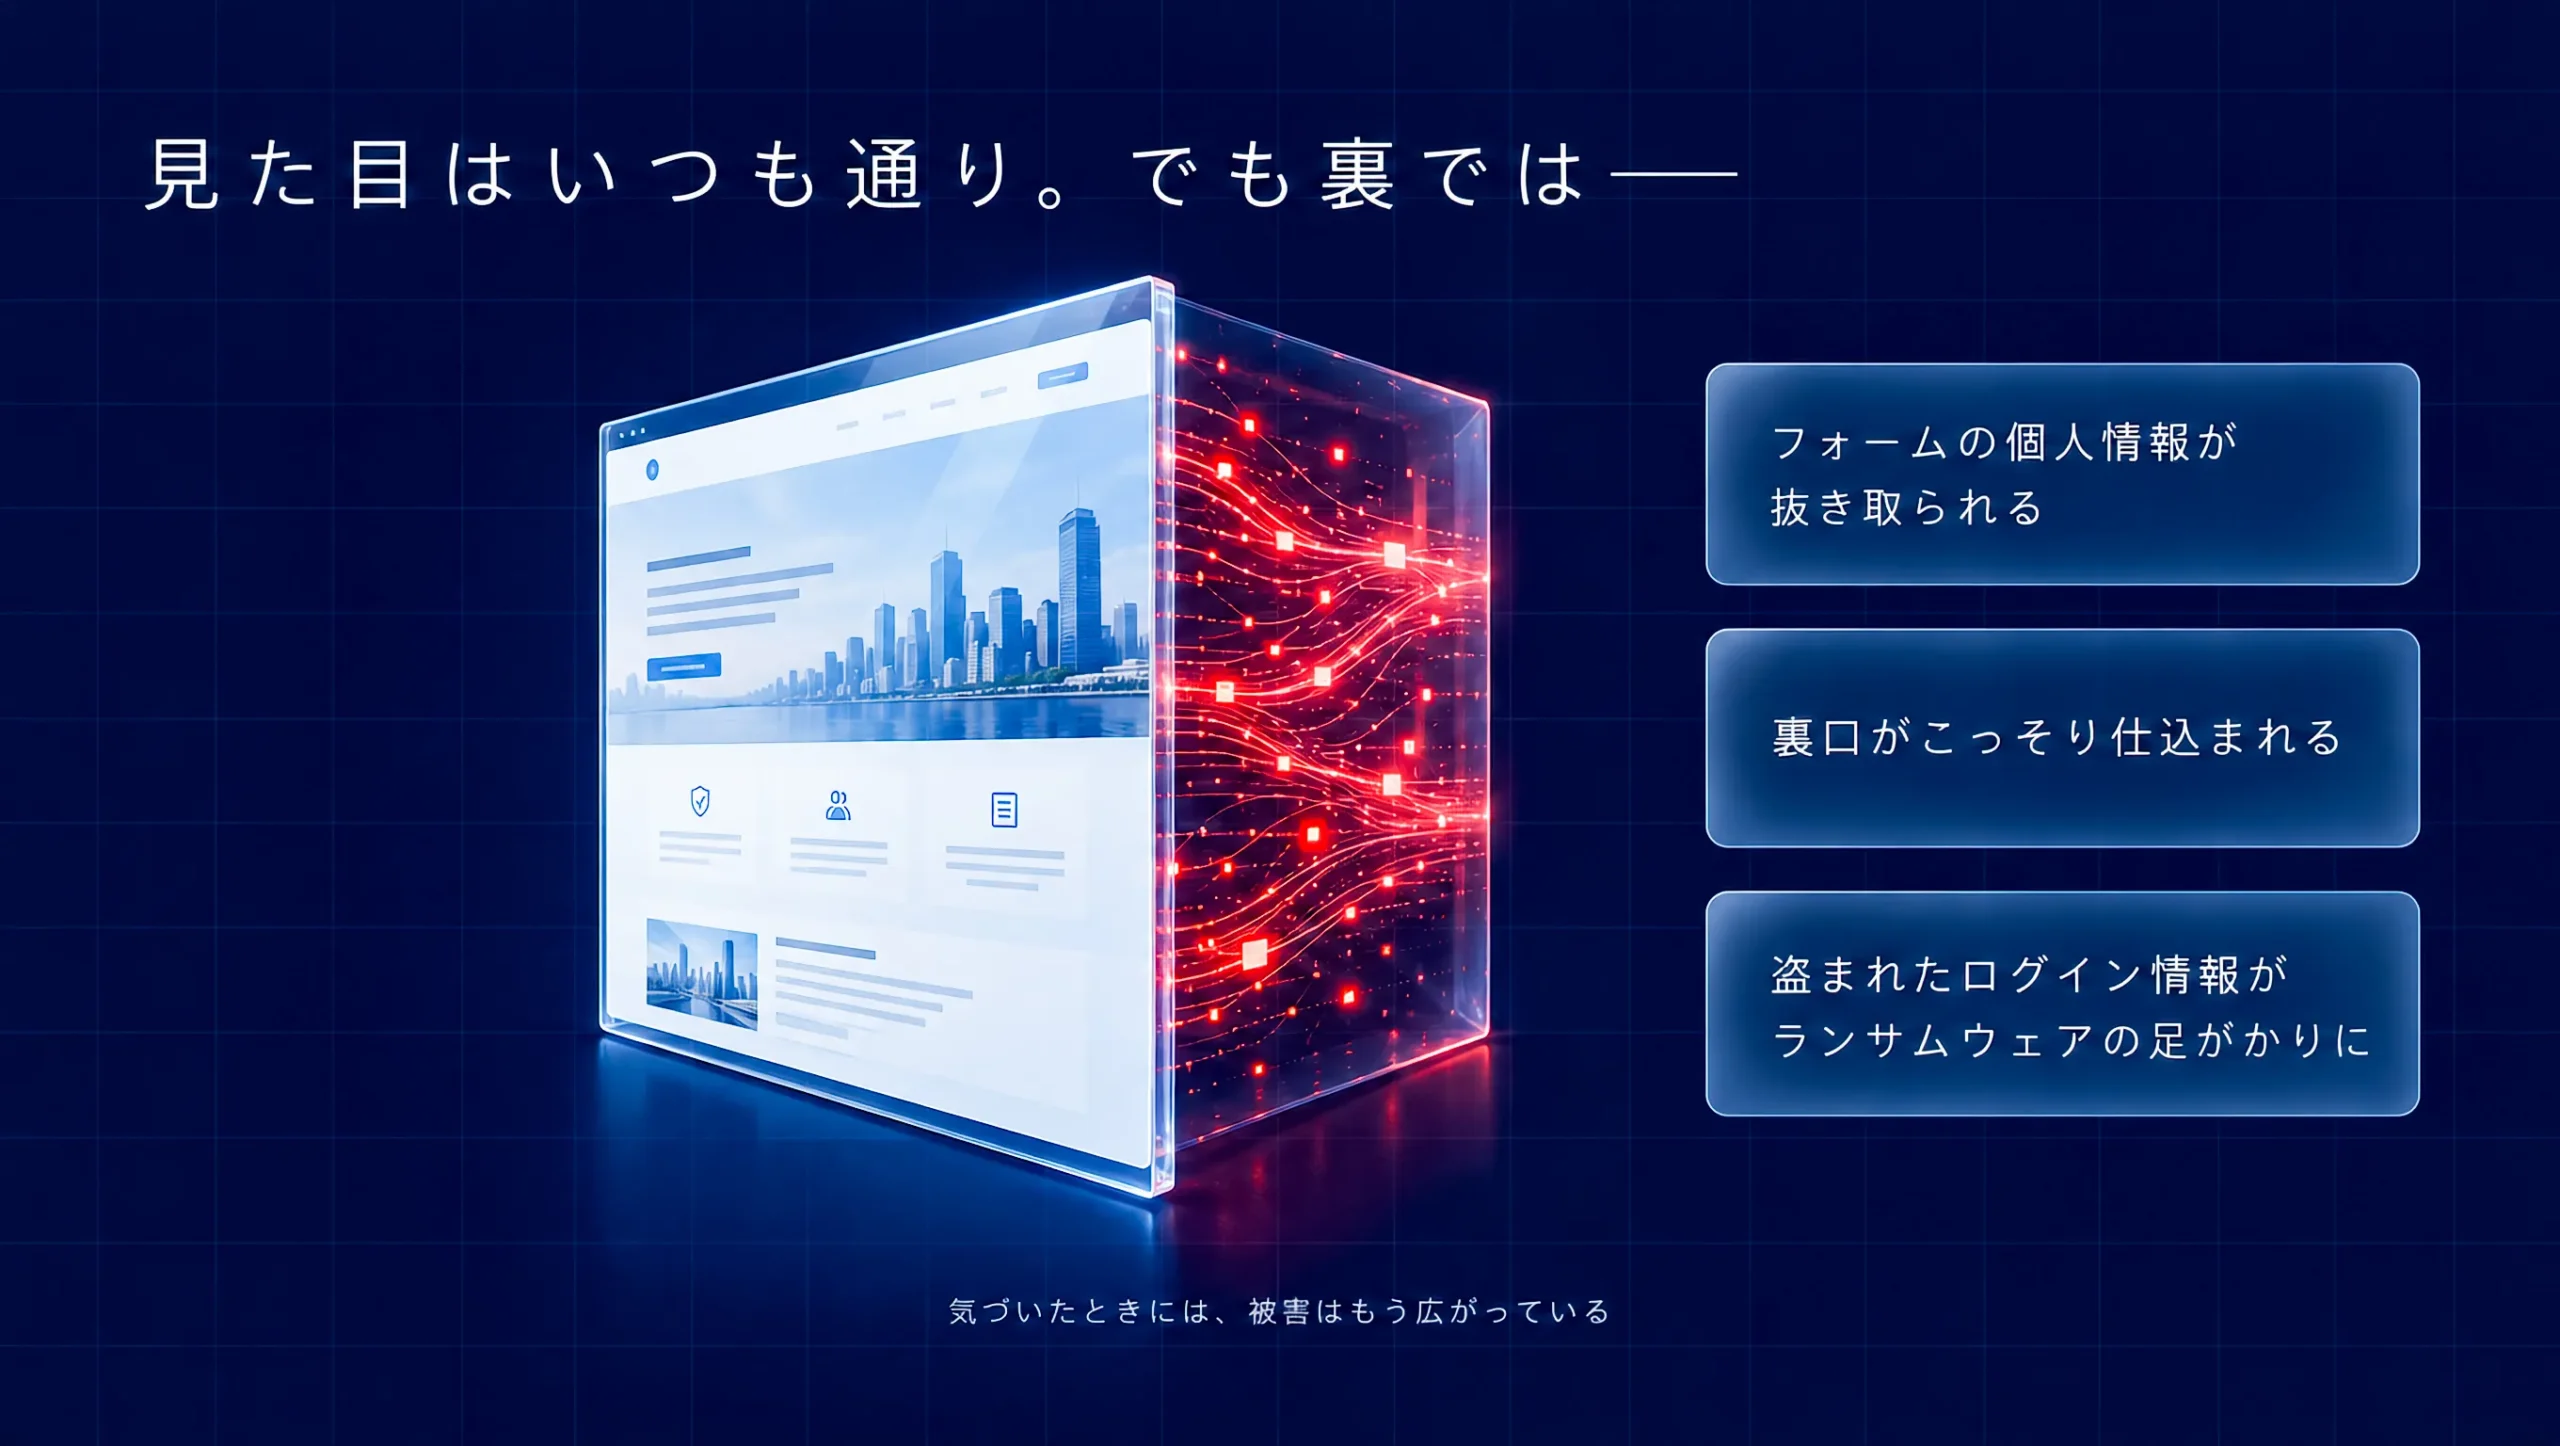
見た目はいつも通りのサイト。
でもその裏では
こんなことが起きているかもしれません。
・問い合わせフォームに届いた
個人情報が抜き取られている
・知らないページや
「裏口」がこっそり仕込まれている
・盗まれたログイン情報が
ランサムウェア攻撃の足がかりに使われている
気づくのは
お客様に
「サイトがおかしいですよ」と言われたとき。
あるいは
データが暗号化されて身代金を求められたとき。
そのときには
もう被害は広がっています。
サイバー攻撃の手口は年々巧妙になり
どれだけ対策をしても
100%防ぐことは難しくなっています。
これからのセキュリティ対策に求められるのは
「防ぐ」だけではありません。
監視によっていち早く攻撃に気づき
被害の拡大を防ぐことです。
中小企業の情報漏洩対策
ランサムウェア対策
ホームページの改ざん対策で
「気づく仕組み」を。
CH Guard

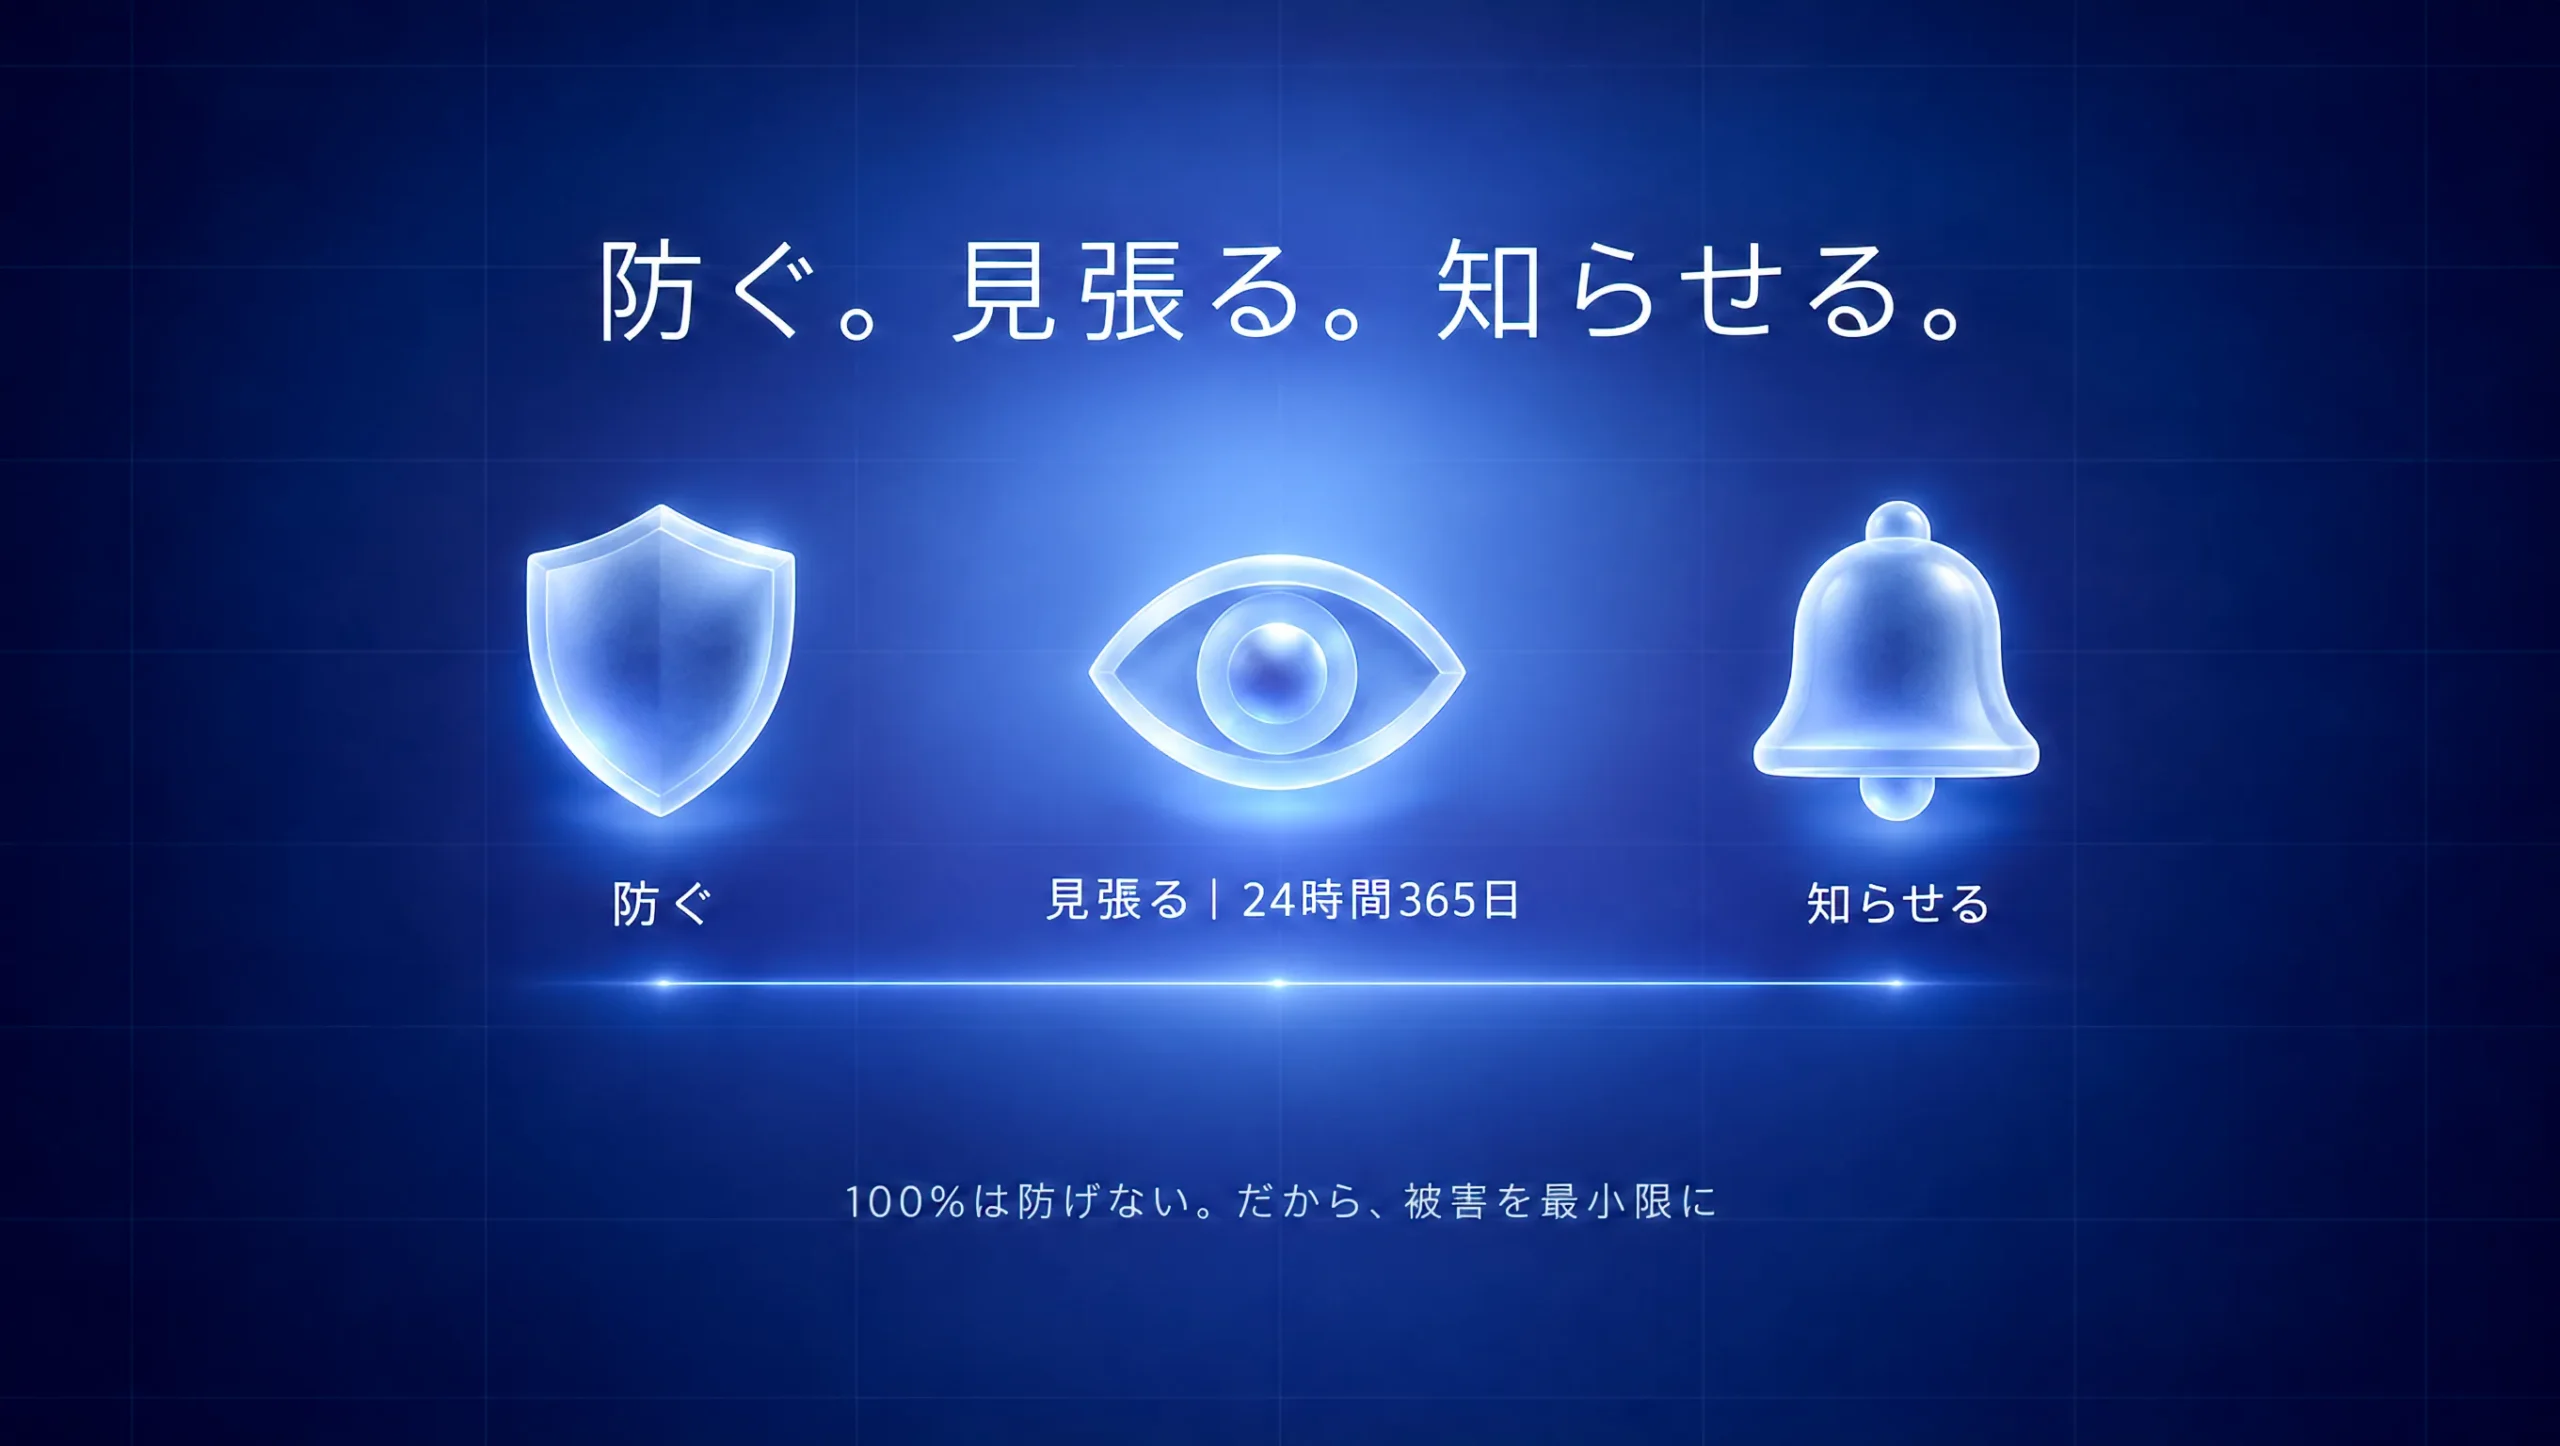
月額2,980円(税別)
1日あたり約98円で、24時間365日の監視・防御・通知を。
気づかないうちに広がる被害を、
24時間365日、あなたの代わりに見張ります。
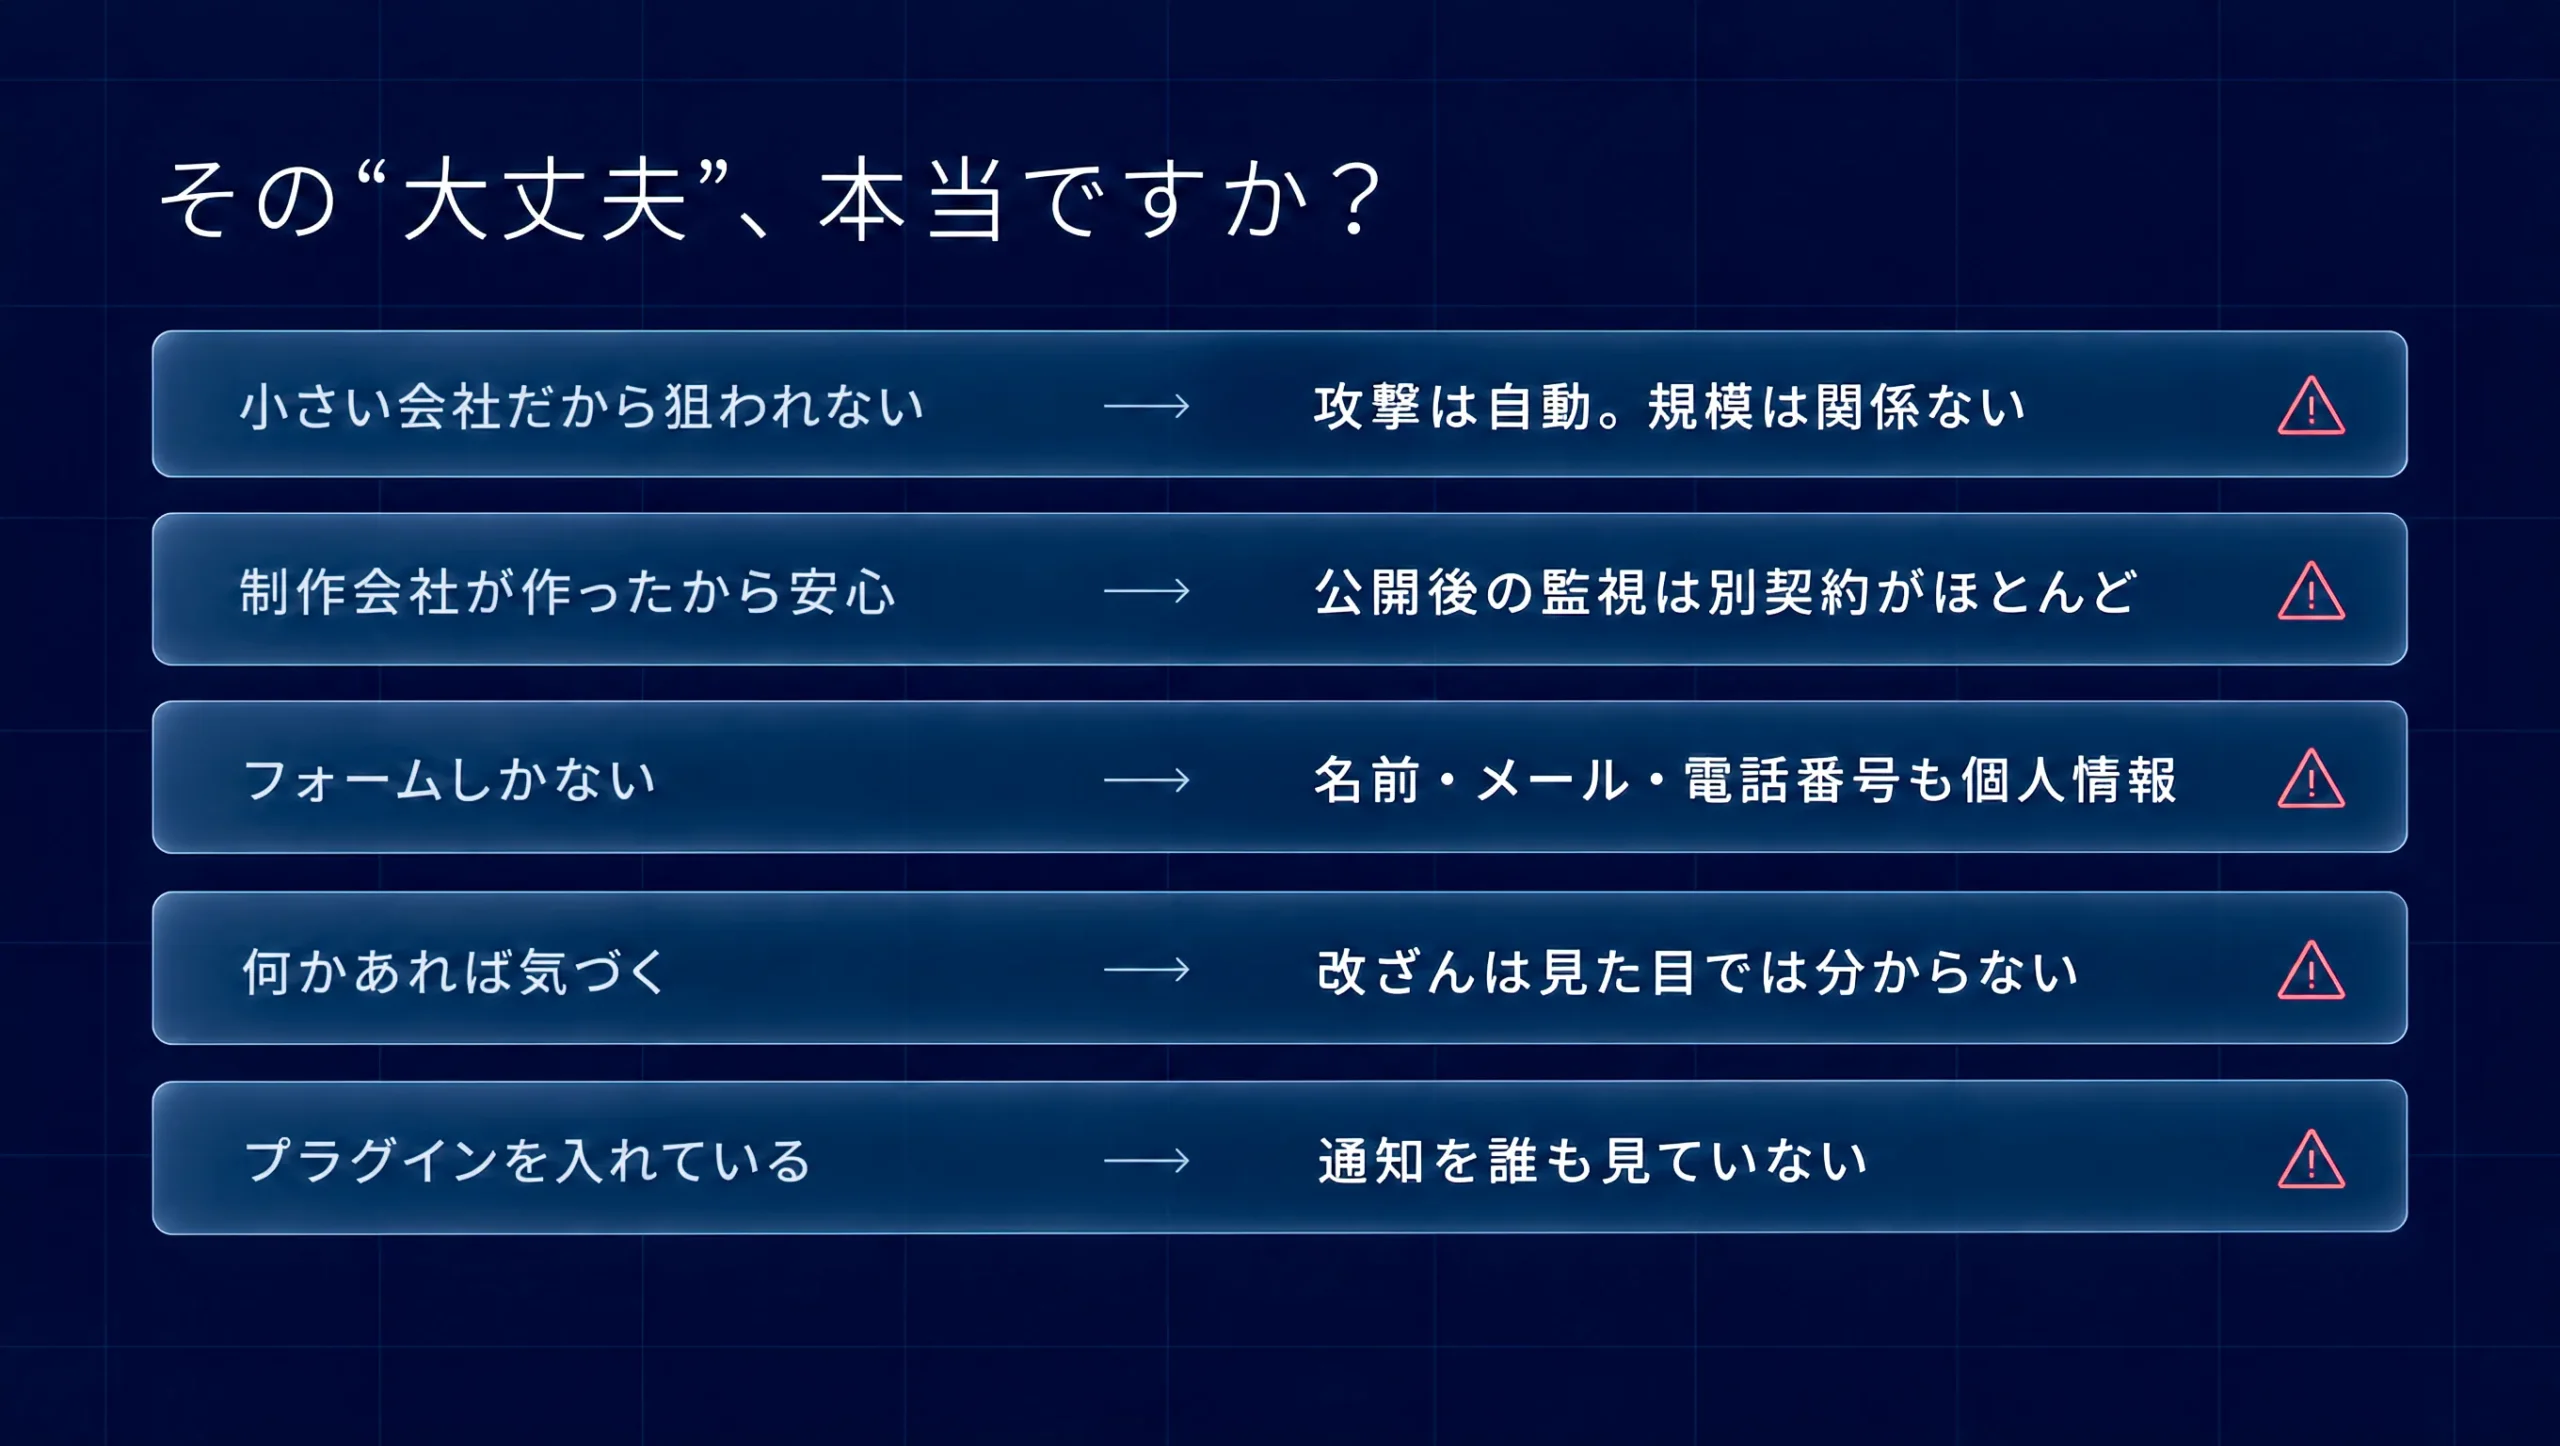
こんな不安はありませんか?
| よくある不安 | 実際に起きていること |
|---|---|
| 「うちは小さい会社だから狙われない」 | 攻撃の多くはプログラムによる自動攻撃です。 会社の規模に関係なく サイトは毎日のように攻撃を受けています。 |
| 「制作会社に作ってもらったから大丈夫」 | 公開したあとの更新や監視は 別の契約でないと行われないことがほとんどです。 |
| 「問い合わせフォームしかないから心配ない」 | フォームに届いた名前 メールアドレス 電話番号も 立派な個人情報です。 |
| 「何かあったら気づくはず」 | 改ざんや裏口の設置は 見た目では分からないように行われます。 |
| 「セキュリティプラグインは入れている」 | 入れたままで、通知を誰も見ていない 英語で意味が分からない ということがよくあります。 |
個人情報の漏えいは
過去最多を更新しています
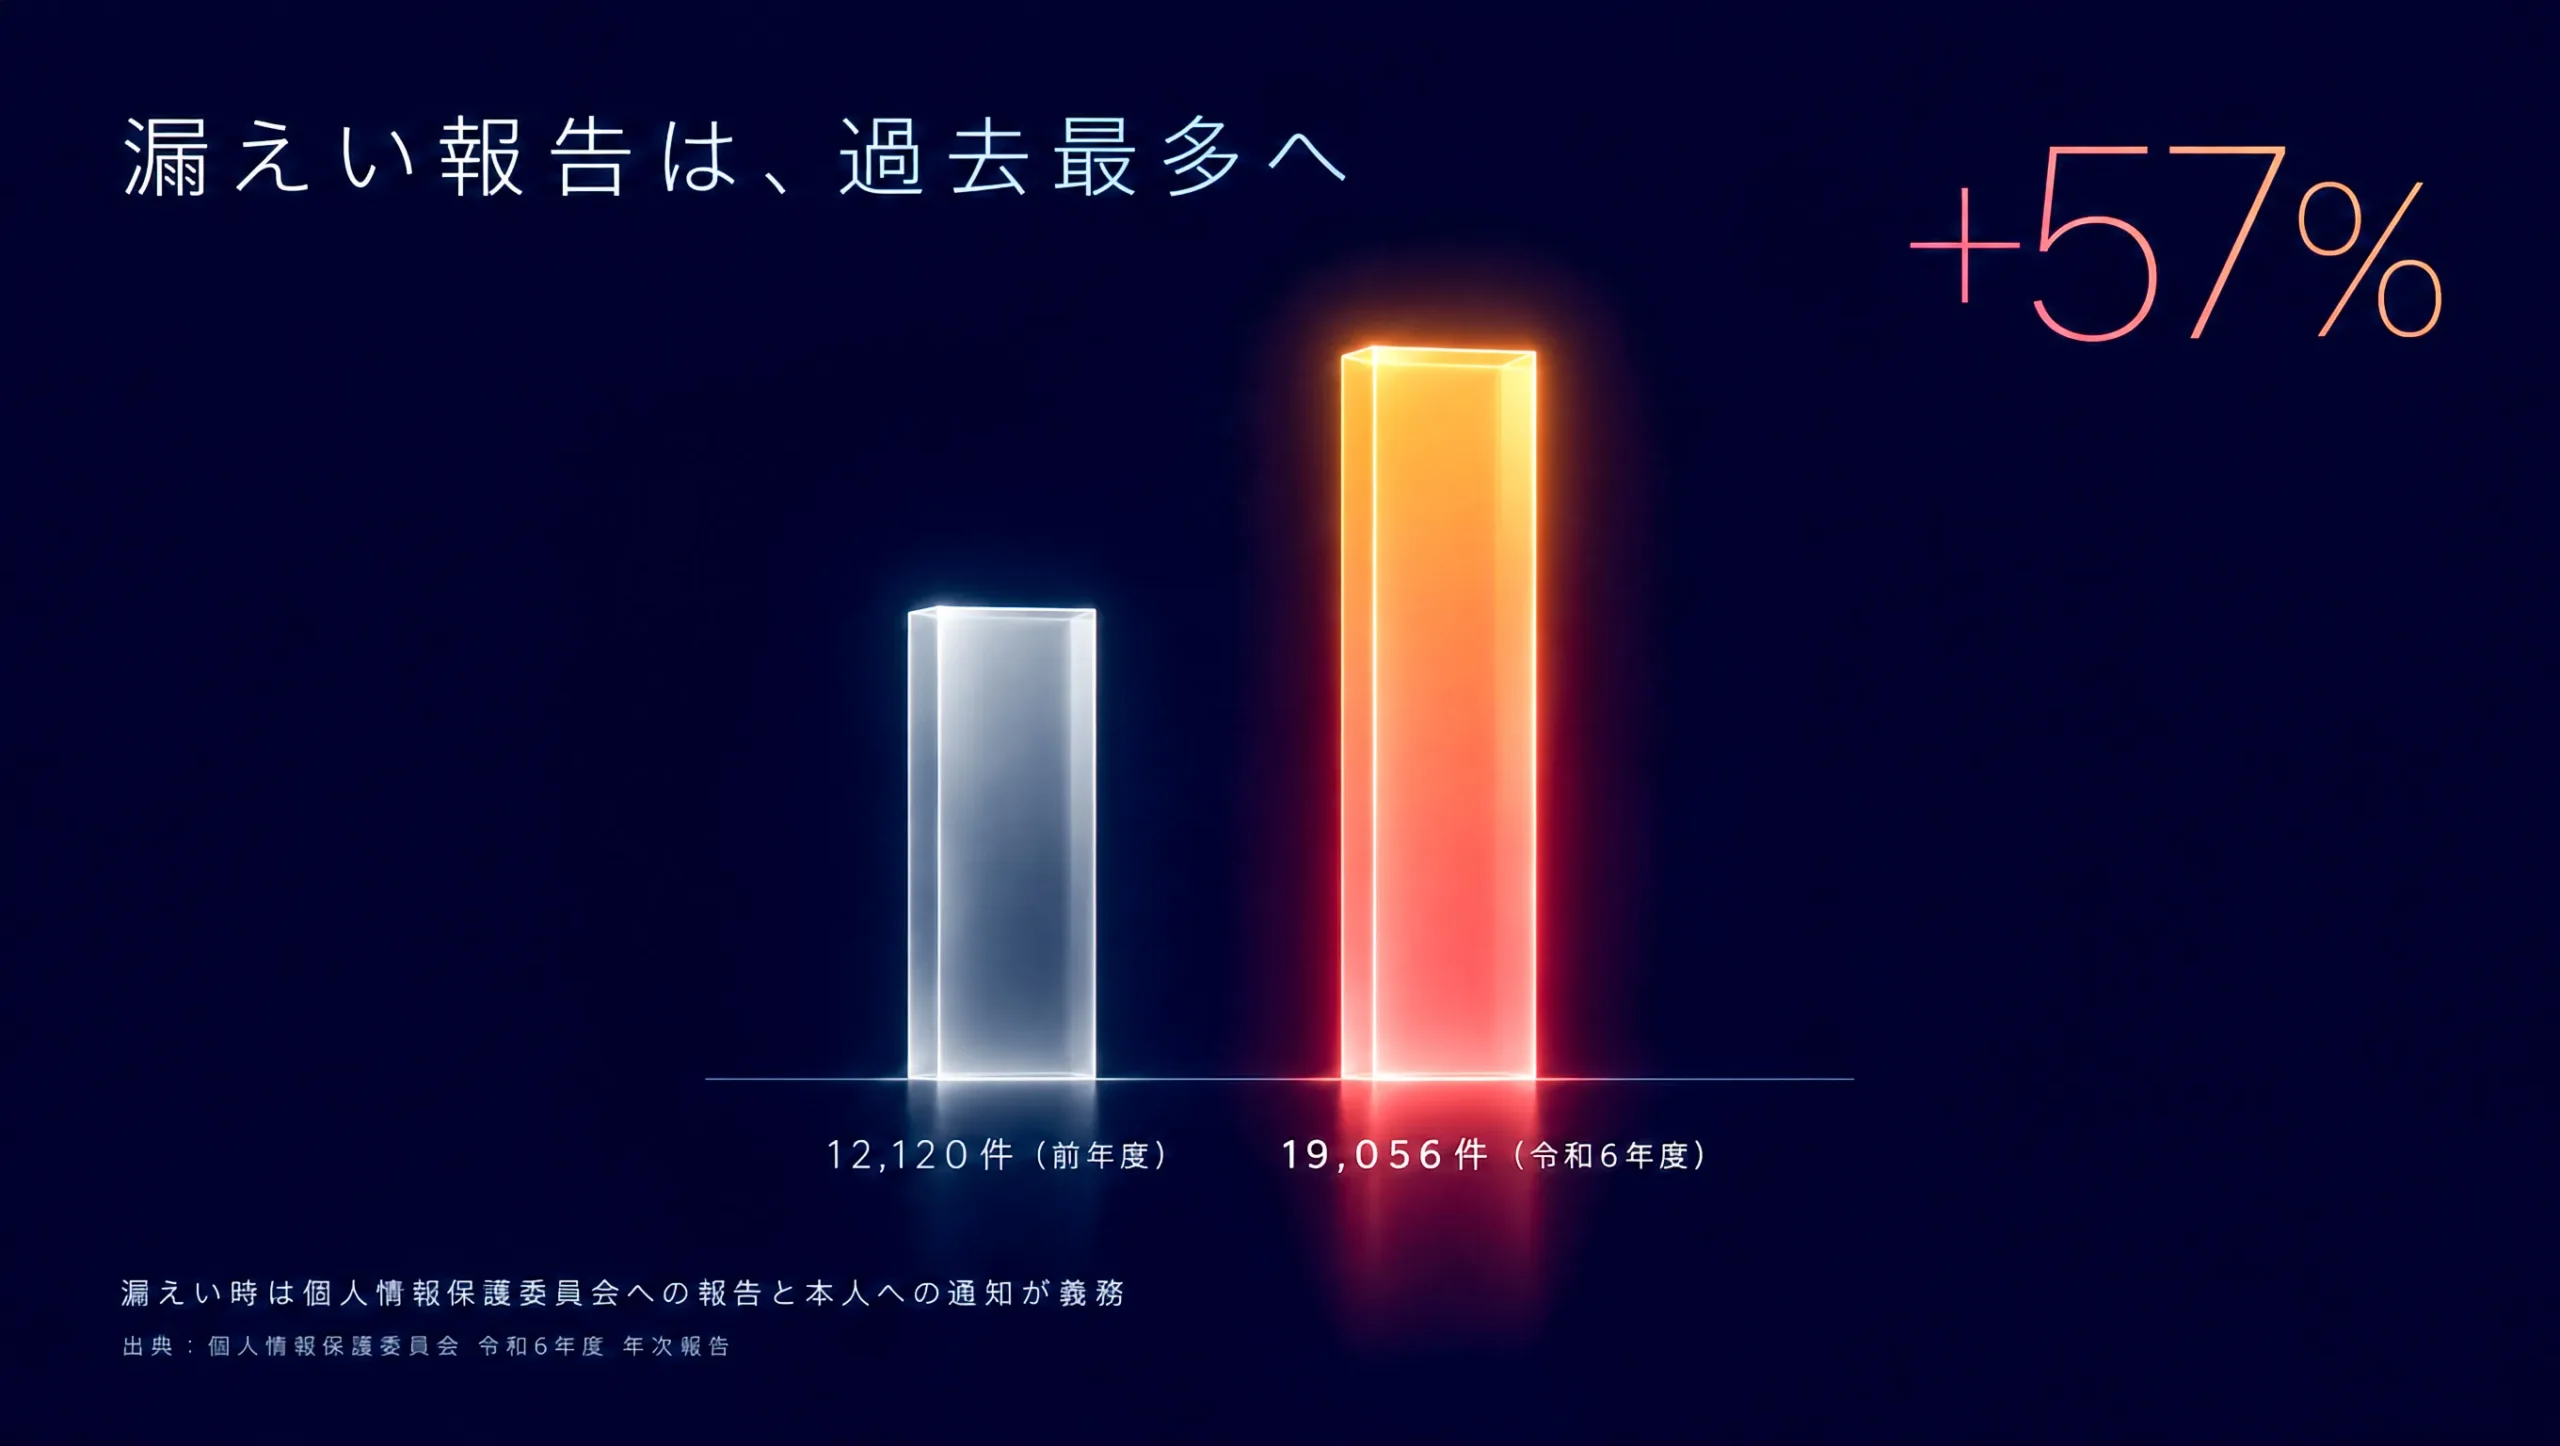
| 項目 | 件数 |
|---|---|
| 個人情報保護委員会が受けた漏えい等の報告(令和6年度) | 19,056件 |
| 前の年度 | 12,120件 |
| 増え方 | 約57%増、過去最多 |
※出典:個人情報保護委員会「令和6年度 年次報告」
個人データの漏えいが起きたときや
そのおそれがあるときは
内容によって個人情報保護委員会への
報告と本人への通知が義務になっています。
「小さな会社だから関係ない」とは言えない時代です。
攻撃は、守る側より ずっと速い
攻撃する側は、年々速く
数も増えています。
ホームページやシステムを狙う攻撃が
いまどれくらい起きているのか
数字で見てみましょう。
いかに早く見つけて、防ぐかが重要です。
| 項目 | 数値 | 出典 |
|---|---|---|
| 秘密情報(パスワード・APIキー等)の流出 | 2,865万件(前年比34%増) | GitGuardian |
| WordPressの脆弱性 | 11,334件(前年比42%増) うち91%がプラグイン由来 | Patchstack |
| 脆弱性の公開から大量攻撃が始まるまで | 最短5時間 | Patchstack |
| 漏えいしたキーのうち 2026年1月時点でも使えるもの | 64%超 | GitGuardian |
| AIが書いたコードに欠陥があった割合 | 45% | Veracode |
攻撃は最短5時間で始まります。
それなのに、漏れたキーの6割以上は
使える状態のまま残っています。
▶ APIキーの漏洩や、AIが書いたコードの危険性については
大分でホームページ・システムを自作した人へ|APIキー漏洩で高額請求、.env流出、AIが書いたコードの欠陥……
で詳しく解説しています。
攻撃は数時間で始まるのに
守る側は何か月も気づいていない。
これが今の実態です。
だからこそ
被害が起きてから慌てるのではなく
事前の備えが肝心です。
防ぐ前に、まず「気づいていない」ことが多い
セキュリティ対策というと
「どう守るか」に目が向きがちです。
でも実際には、その前の段階で
自社のサイトに弱いところがあることや
情報がすでに漏れていることに
そもそも気づいていないケースがほとんどです。
・古いプラグインがそのまま残っている
・使っていない管理者アカウントがある
・AIで作ったコードを確認しないまま使っている
こうした小さな見落としが
攻撃の入口になります。
「私の会社は大丈夫」ではありません
情報漏えいや不正アクセスを狙う攻撃は
これからも続きます。
しかも多くの攻撃は、特定の会社を狙うものではありません。
弱いサイトをプログラムが自動で探し
不特定多数に一斉に仕掛けてきます。
「私は大丈夫」「うちの会社は大丈夫だろう」
という考えは、もう通用しません。
被害は「情報の流出」
だけではありません
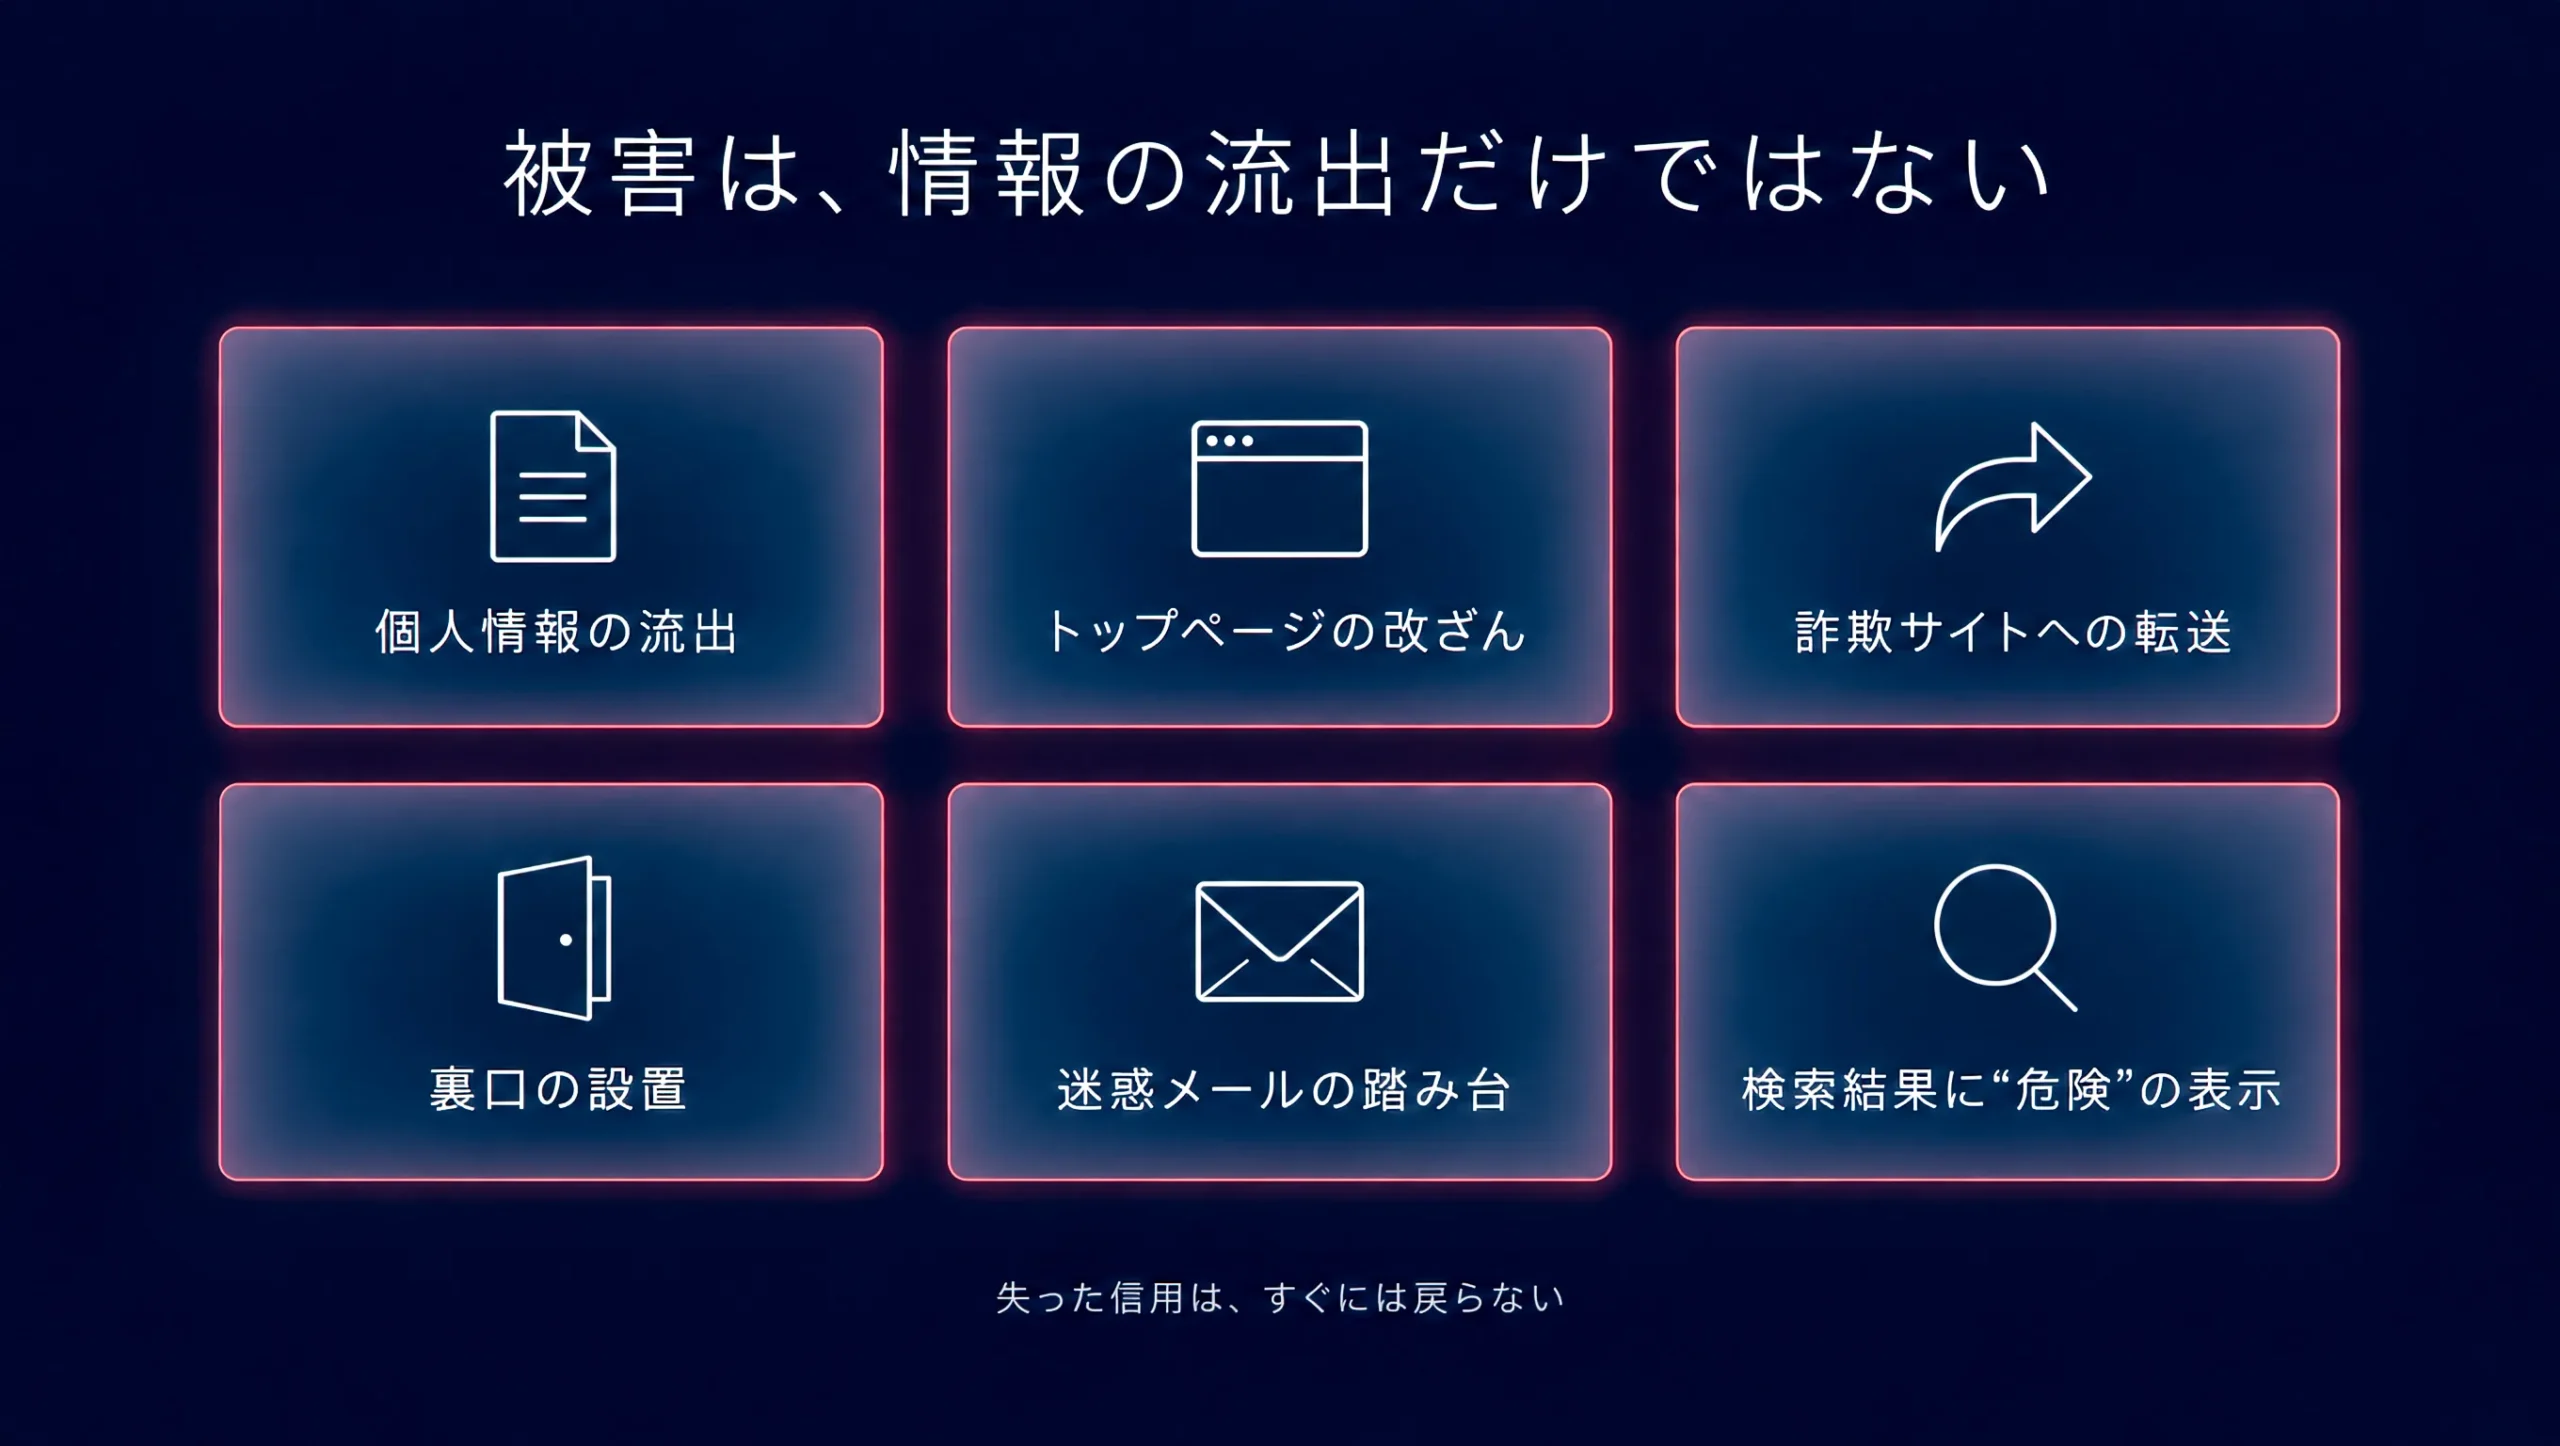
CH Guardは、個人情報の流出だけでなく
サイトそのものへの被害も防ぎます。
| 被害の種類 | 具体的に起きること | CH Guardの対策 |
|---|---|---|
| 個人情報の流出 | 問い合わせデータや 会員情報を抜き取られる | 大量取得の検知 データのエクスポート通知 ログイン突破の検知 |
| サイトの改ざん | トップページを書き換えられる 怪しい広告が表示される | ファイル改ざんの検知 (5〜15分ごと) |
| 不正な転送 | 訪問者を詐欺サイトや ウイルス配布サイトに飛ばされる | 改ざん検知 重要な設定の変更の検知 |
| 裏口の設置 | 管理者アカウントや 不正なファイルを仕込まれ 何度も侵入される | 管理者追加の即時通知 アップロードフォルダ内の 不正なファイル検知 |
| 迷惑メールの踏み台 | 自社のサーバーから 大量の迷惑メールを送られる | 侵入の入口になるログイン突破と 不正ファイルを検知 |
| 検索結果での警告 | 「このサイトは危険です」と表示され 検索からの集客が止まる | 早期発見で 被害が広がる前に対応 |
サイトが改ざんされると、取引先やお客様からの信用を失います。
復旧できても、失った信用はすぐには戻りません。
謝罪だけで済む問題
ではなくなっています
情報が漏れたら
「申し訳ありませんでした」で終わる時代ではありません。
何より、信頼を失います。
長い時間をかけて築いた
お客様や取引先との信頼が
一度の事故で崩れてしまうことがあります。
さらに、被害は身代金を求められるだけではありません。
盗まれた個人情報やログイン情報は
詐欺、なりすまし、別の会社への攻撃など
ほかの犯罪に悪用されるおそれがあります。
自社だけでなく
お客様や取引先まで巻き込んでしまう
可能性があるのです。
完全に防ぐのは難しい。
だからこそ、被害を最小限に
正直にお伝えすると
サイバー攻撃を100%防ぐのは難しいことです。
大切なのは
入られにくくすることと
もしものときに、すぐ気づいて
被害を最小限に抑えることです。
CH Guardは
「防ぐ」
「見張る」
「知らせる」
を中心に
この両方を支えます。
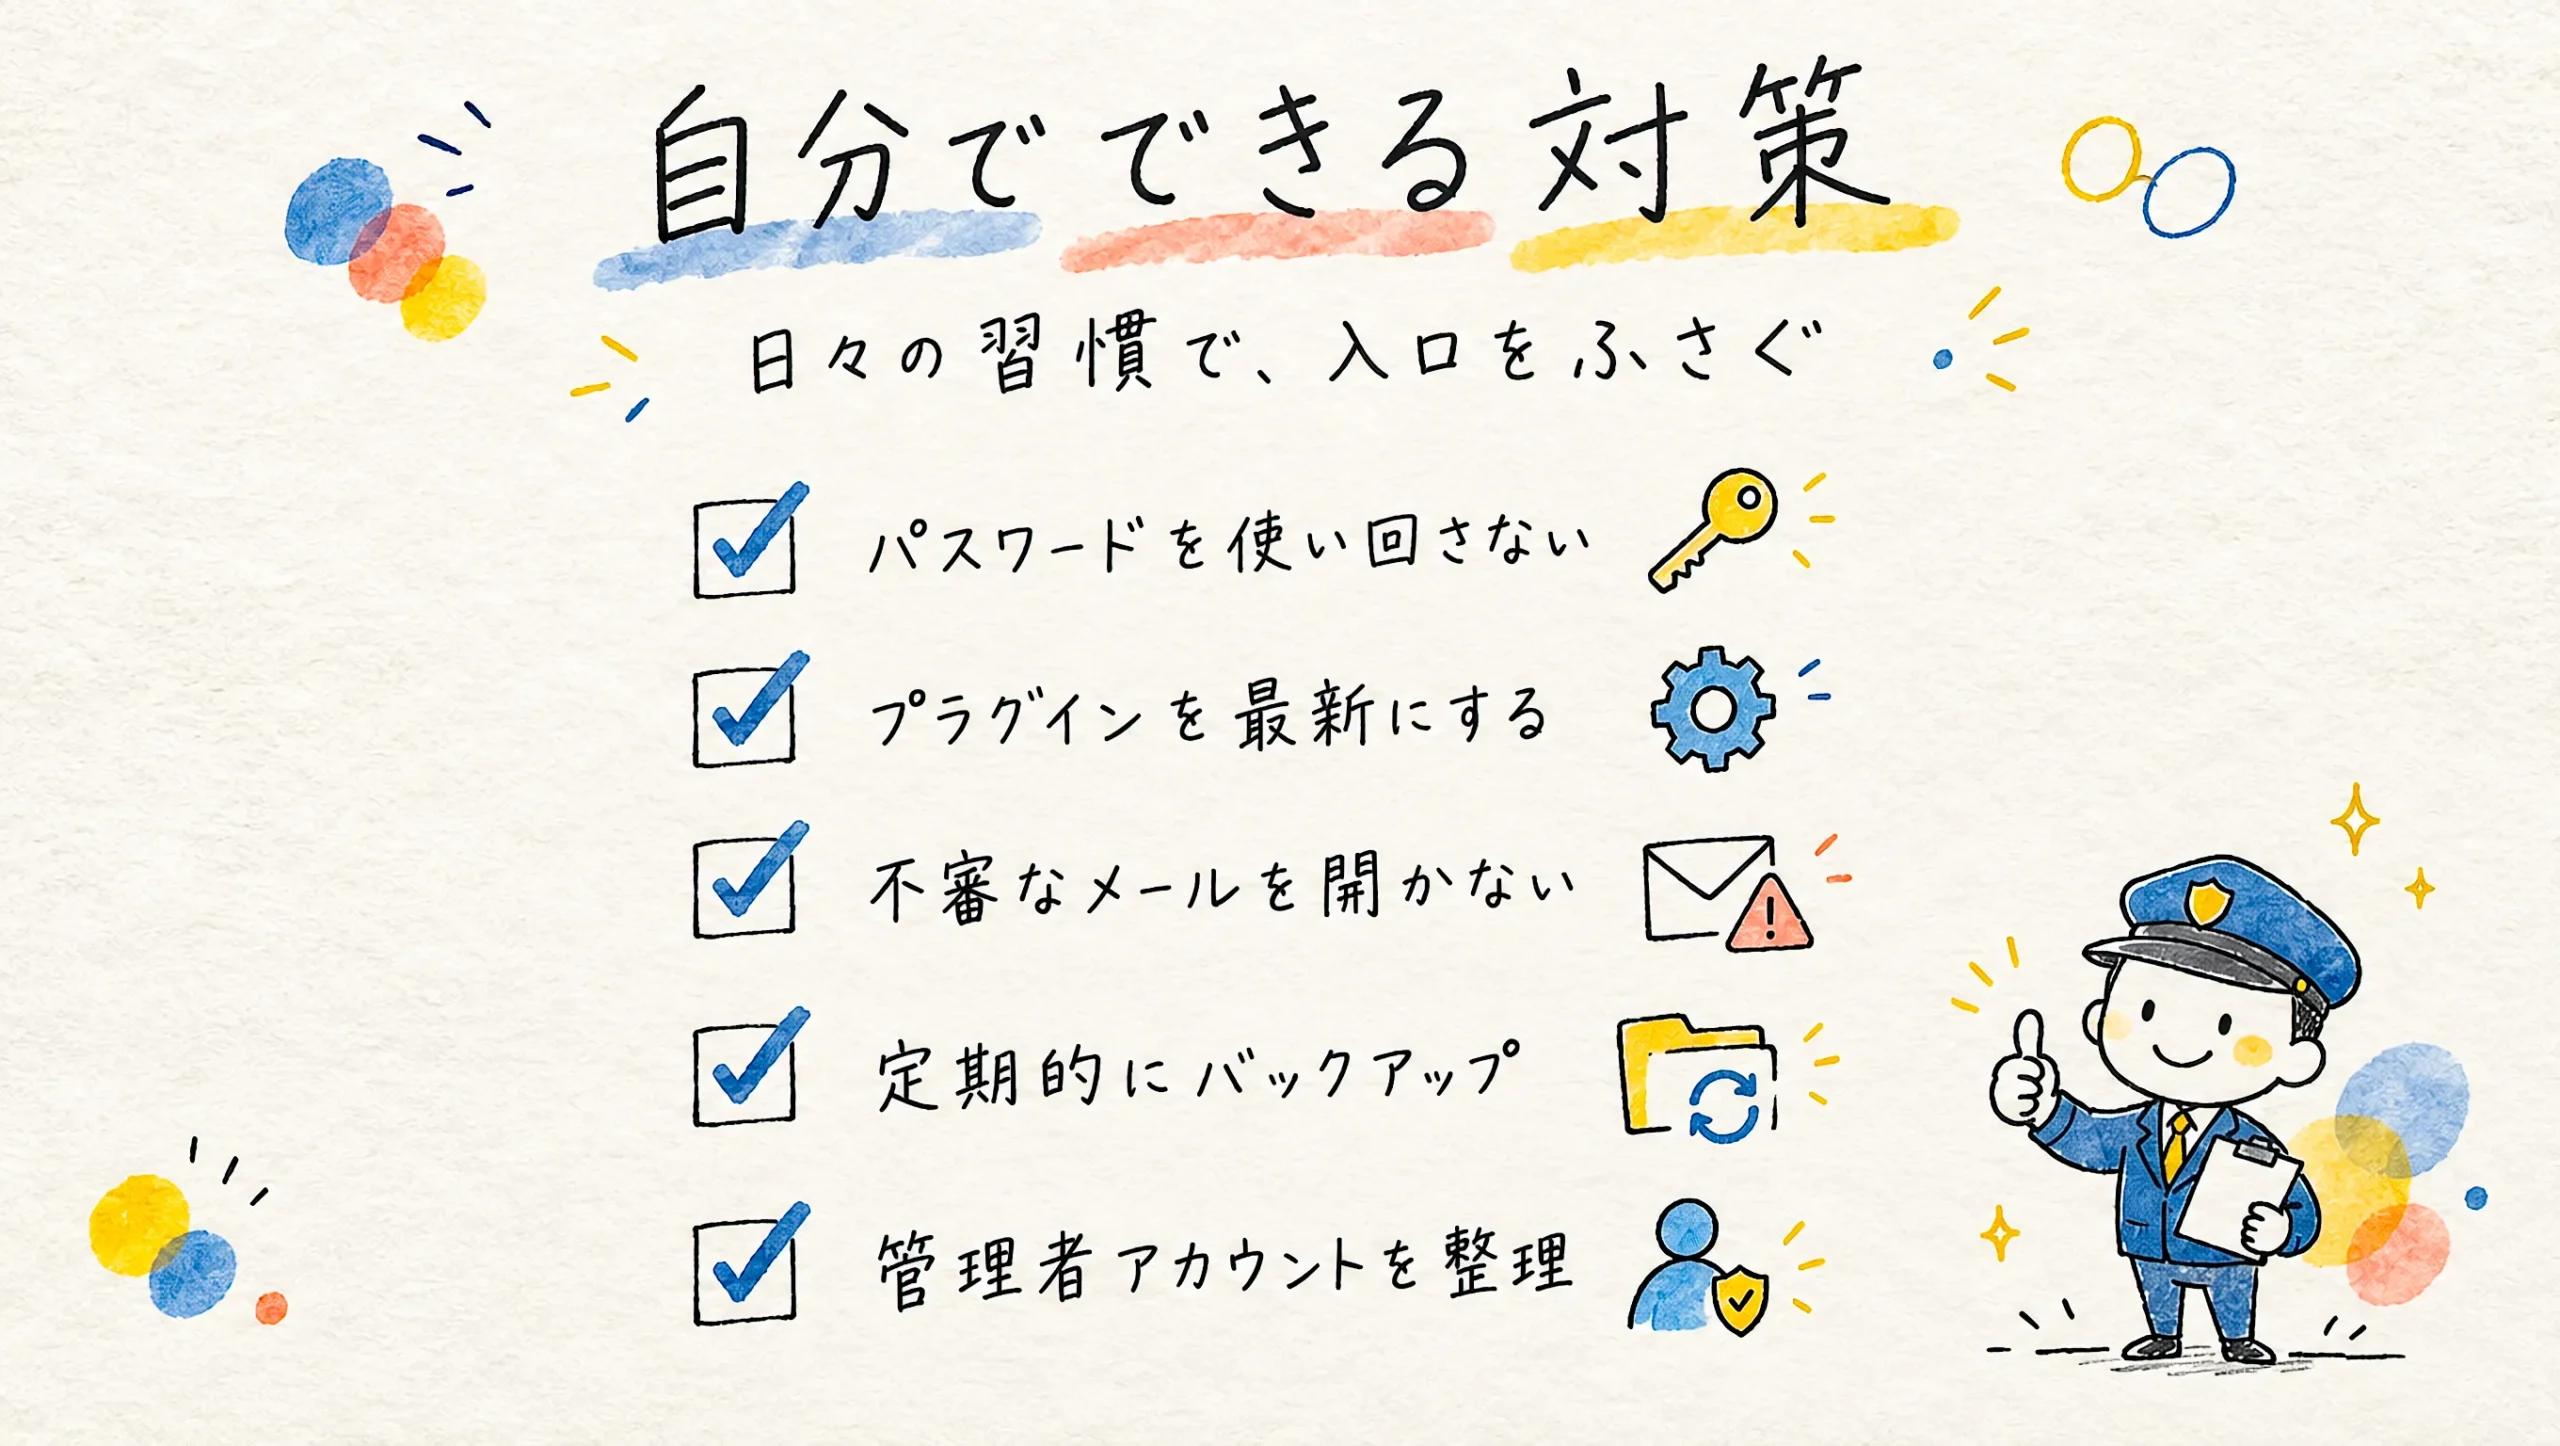
中小企業が今日からできる対策
| やること | 防げること |
|---|---|
| WordPress本体・プラグイン・テーマを最新にする | 古い脆弱性を狙った自動攻撃 |
| 使っていないプラグインと管理者アカウントを消す | 見落としがちな「入口」と「裏口」 |
| パスワードの使い回しをやめ、二段階認証を使う | ログインの突破、ほかのサービスからの乗っ取り |
| バックアップを取り、サーバーとは別の場所にも保存する | 改ざん・ランサムウェアからの復旧 |
| 異常にすぐ気づける仕組みを用意する | 気づかないうちに被害が広がること |
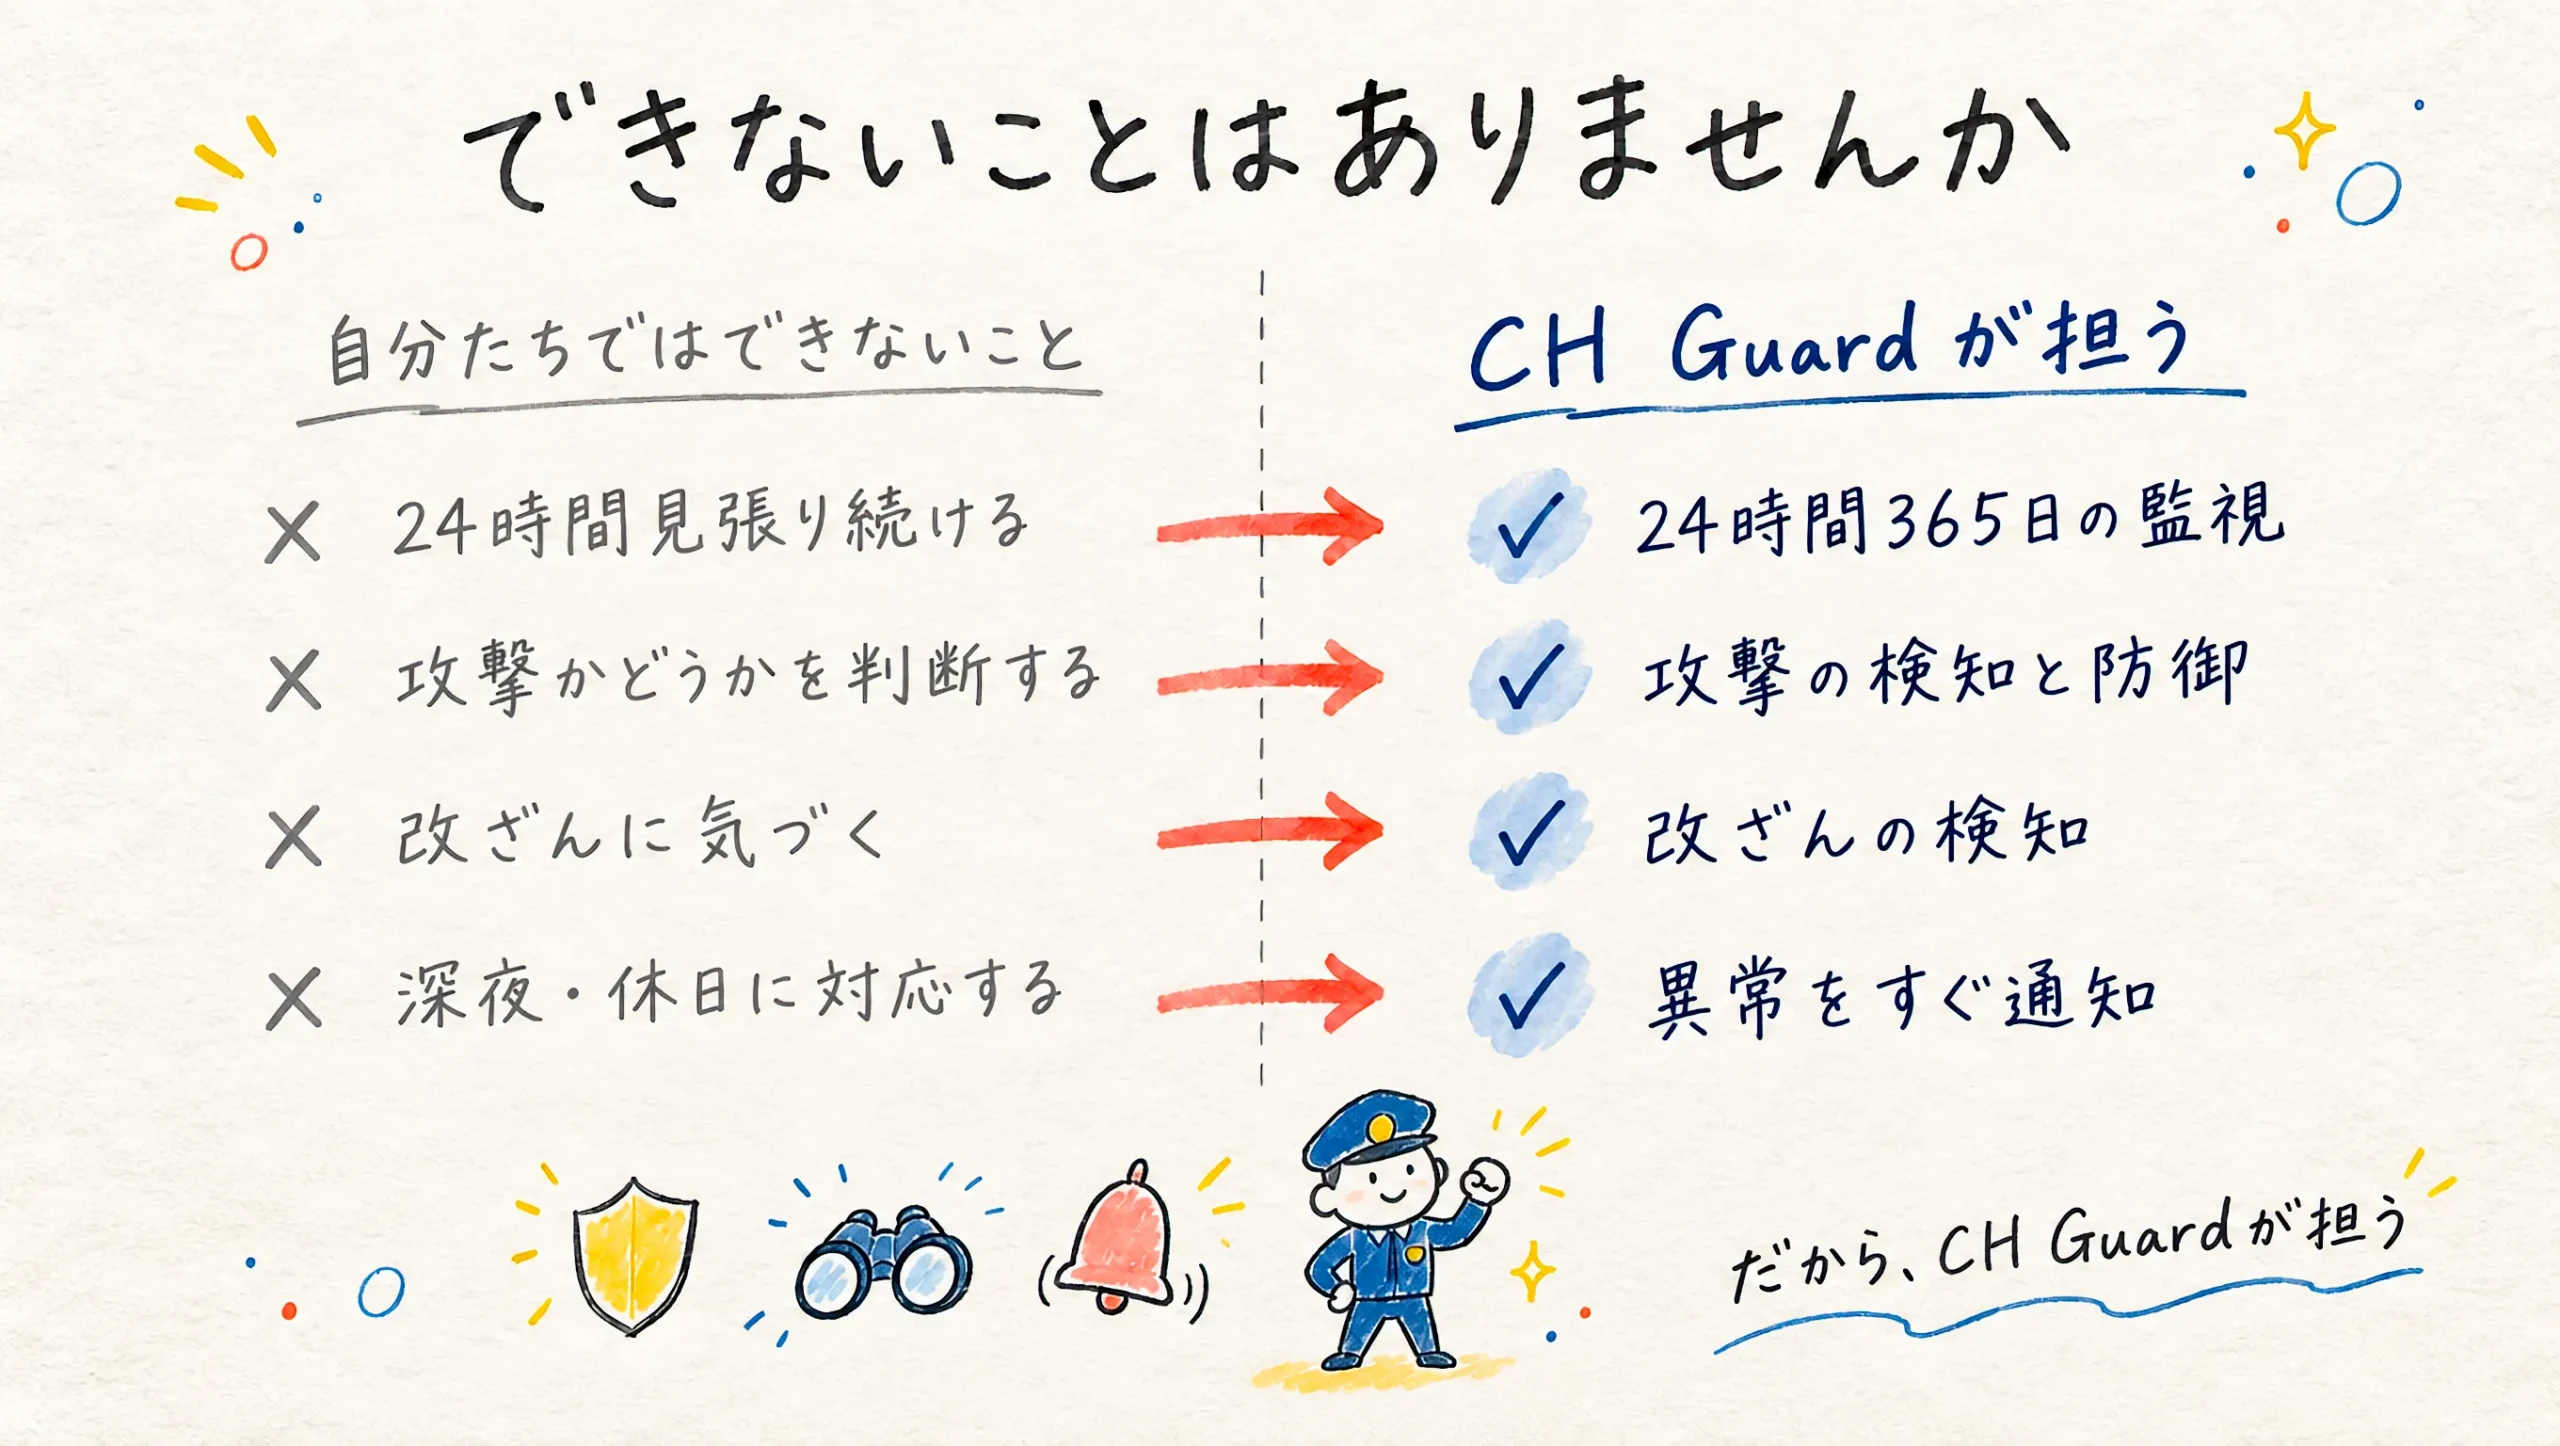
最初の4つは、手間をかければ自分でもできます。
一番難しいのは最後の「すぐ気づく」ことです。
CH Guardは
ここを代わりに引き受けます。
CH Guardでできること
1. 防ぐ:入れた瞬間から防御がONに
| 防御機能 | 内容 |
|---|---|
| ログイン試行回数の制限 | パスワードの総当たり攻撃を 自動でブロックします |
| 攻撃元IPの自動ブロック | 攻撃してきた相手を一定時間締め出し 期限が来たら自動で解除します |
| XML-RPCの停止 | 攻撃によく使われる入口を閉じます |
| ユーザー名探りのブロック | 攻撃の下準備になる「管理者名の調査」を止めます |
| 管理画面からのファイル編集を禁止 | 万一侵入されても 被害が広がりにくくなります |
| セキュリティヘッダー | ブラウザ側の防御機能をONにします |
| 攻撃急増モード | 攻撃が急に増えたら 自動で警戒レベルを上げ 落ち着いたら元に戻します |
2. 見張る:24時間365日、異常を検知
| 検知する異常 | 危険度 | 検知のタイミング |
|---|---|---|
| ログイン失敗が続いたあとの成功 (パスワード突破の疑い) | 緊急 | すぐに |
| 管理者アカウントの追加 | 緊急 | すぐに |
| サイトURLや管理者メールなど 重要な設定の変更 | 緊急 | すぐに |
| プログラムファイルの改ざん・追加 | 緊急 | 5〜15分ごと |
| 画像フォルダの中の不正なプログラム | 緊急 | 5〜15分ごと |
| 個人情報の大量取得 | 高 | すぐに |
| 問い合わせデータのエクスポート | 高 | すぐに |
| 管理者のパスワード メールアドレスの変更 | 高 | すぐに |
| 新しい場所からの管理者ログイン | 中 | すぐに |
| 深夜・休日の管理者ログイン | 中 | すぐに |
| 攻撃パターンを含むアクセス | 中 | すぐに |
3. 知らせる:
専門知識がなくても対応できるメール
一番の特長はここです。
海外製のツールにありがちな
「英語で、専門用語だらけで
結局どうすればいいか分からない通知」ではありません。
すべての通知を
「状況」「リスク」「対応方法」の3つに分けて
日本語でお届けします。
件名:【緊急】管理者権限のユーザーが追加されました ― 株式会社サンプル 公式サイト

■ 状況
2026年10月6日 03:12、管理者権限を持つユーザー「wp_support」が追加されました。
操作したIP:203.0.113.45(ロシア・ホスティング事業者)
深夜の時間帯で、登録済みの社内回線ではありません。

■ リスク
攻撃者が「裏口」として管理者アカウントを作った可能性が高い状態です。
放置すると、サイトの改ざんや個人情報の持ち出しにつながるおそれがあります。

■ 対応方法
1. WordPressの「ユーザー」から「wp_support」を削除してください。
2. すべての管理者のパスワードを変更してください。
3. 管理画面の「セキュリティ監視」で、ほかの異常がないか確認してください。

※ご自身や担当者が追加した場合は、下のリンクから「本人の作業」として確認できます。
[ 本人の作業として確認する ]
※上の内容は通知メールの見本です。
4. 見える:ひと目で分かる
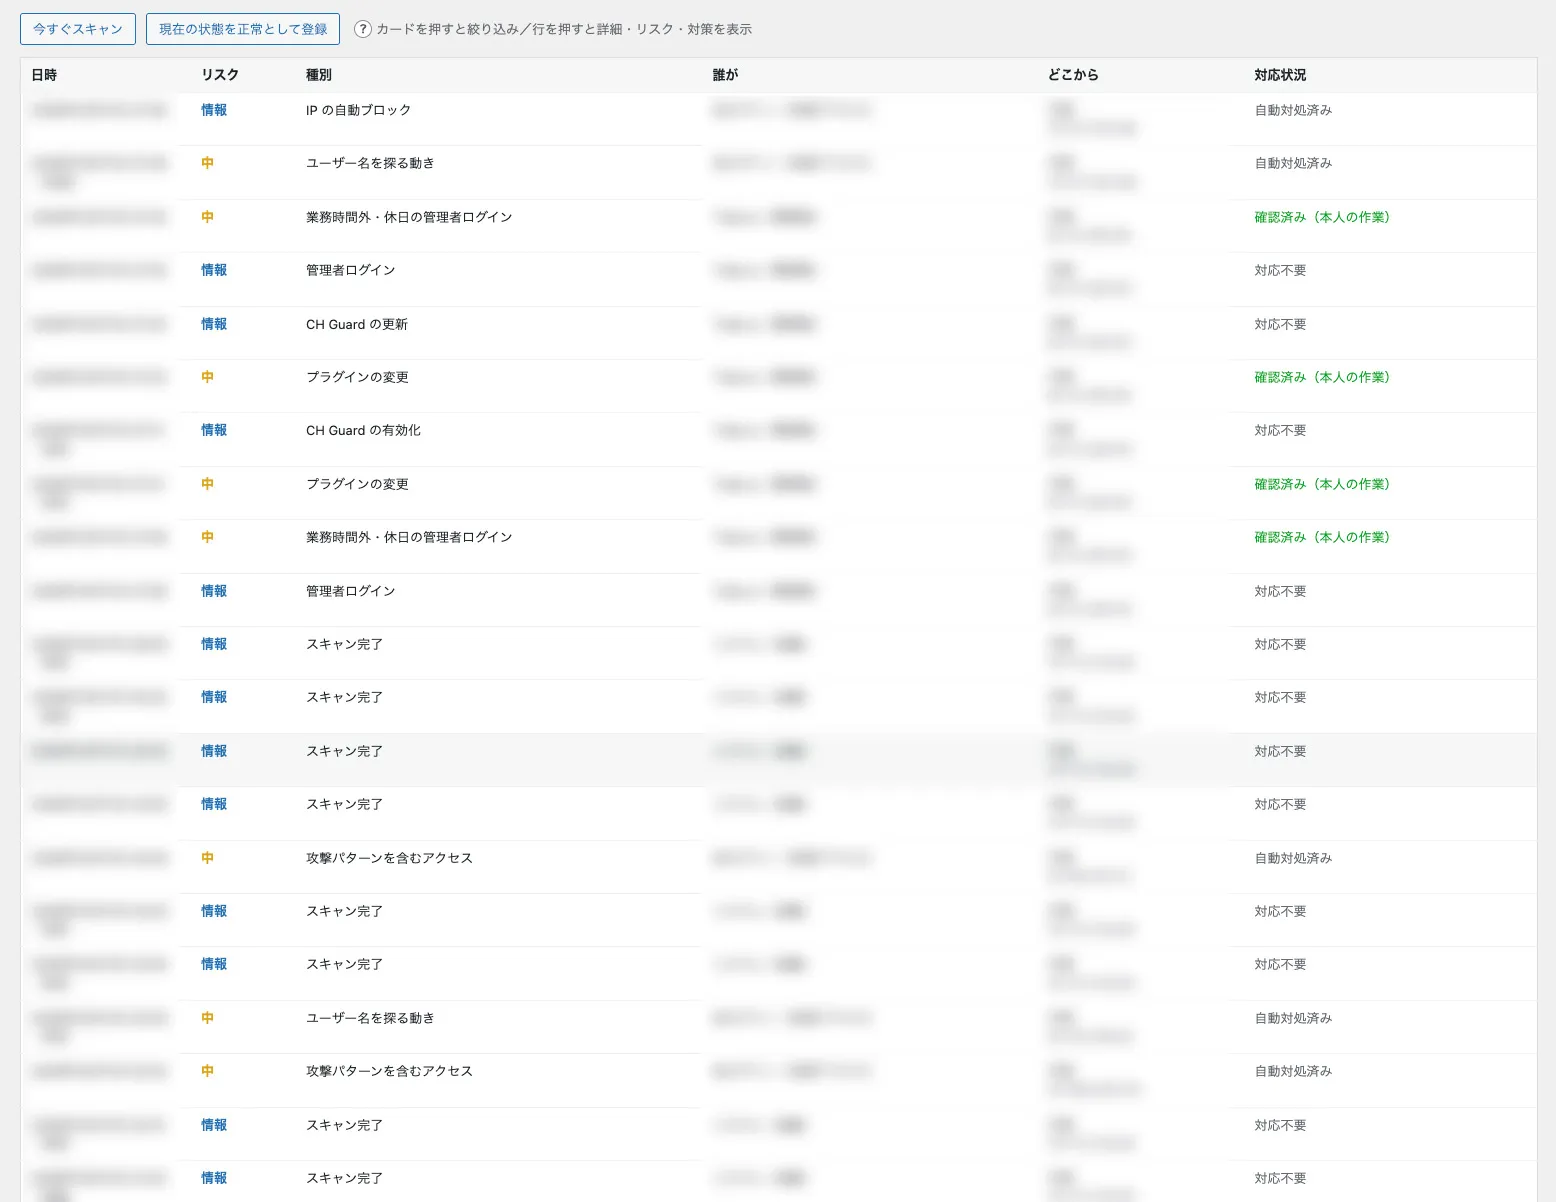
リアルタイムモニター
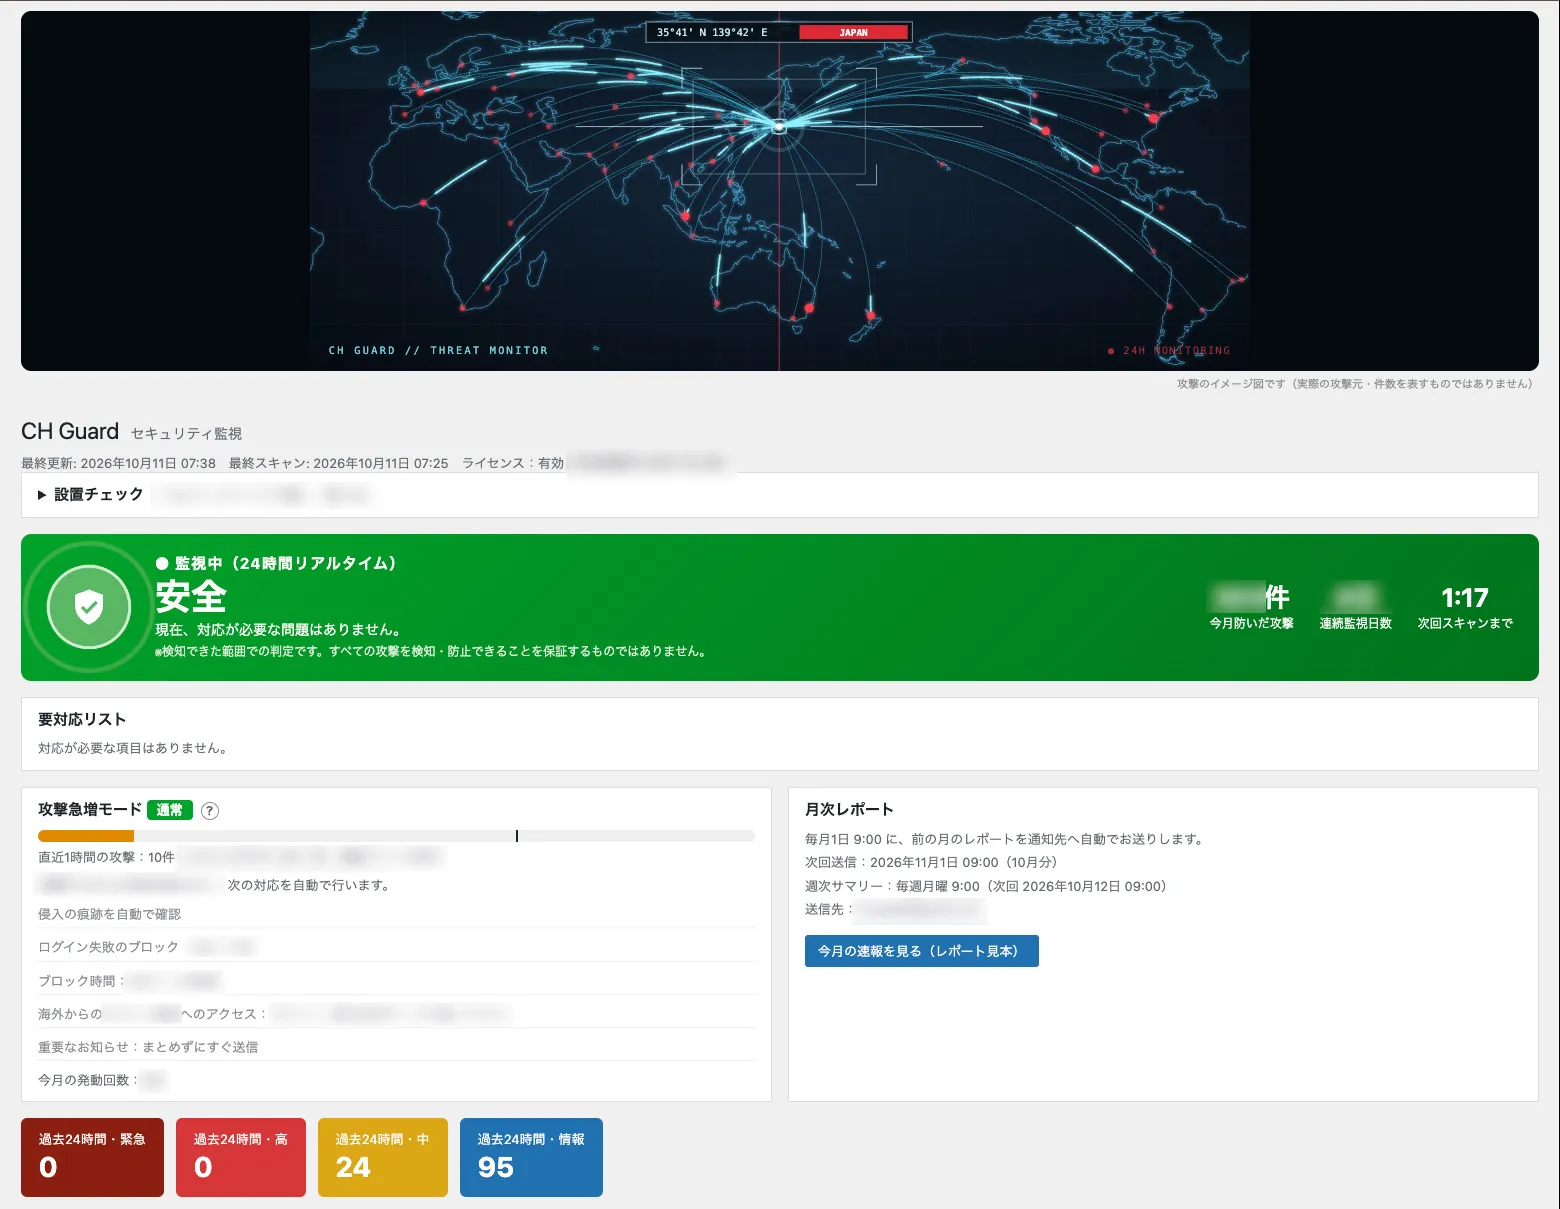
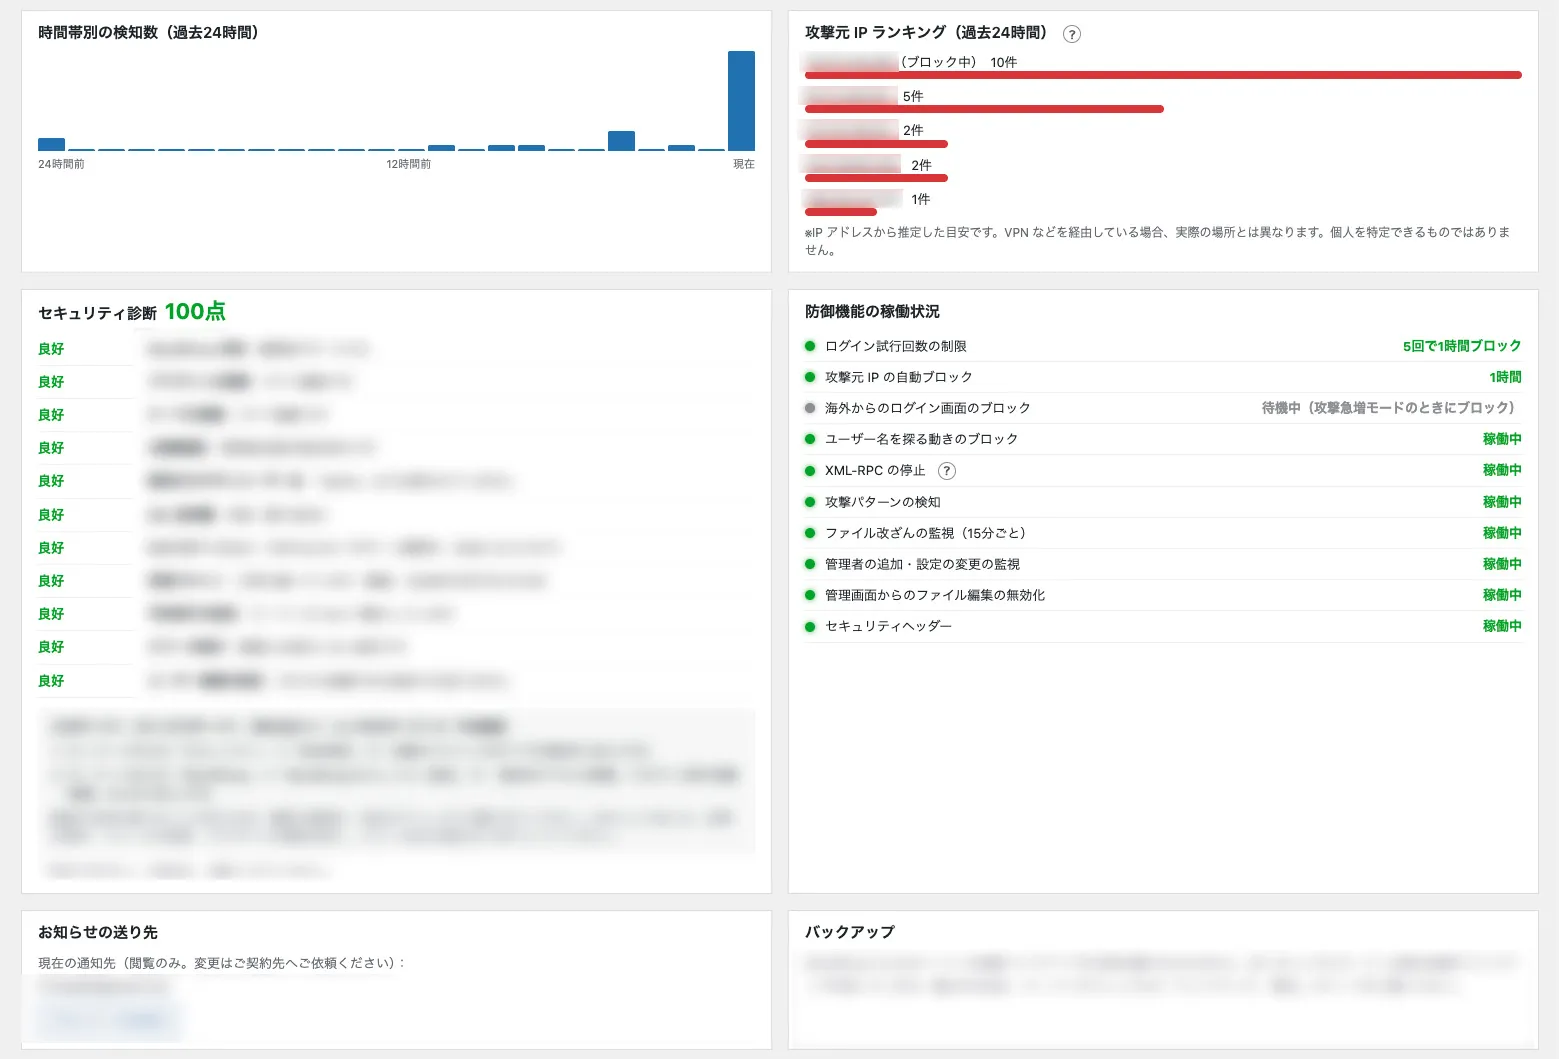
WordPressの管理画面に、専用の監視画面が追加されます。
| 画面の項目 | 分かること |
|---|---|
| 総合ステータス | 「安全(緑)」 「要確認(オレンジ)」 「危険(赤)」をひと目で |
| 要対応リスト | 今すぐ確認すべき異常だけを一覧に |
| 防御の実績 | 「今月○○件の攻撃を防ぎました」 |
| 誰が・どこから | ユーザー名、国・地域 回線の種類(推定) |
| セキュリティ診断スコア | 更新漏れや弱い設定を 点数でチェック |
| 攻撃元ランキング・時間帯グラフ | どこから いつ攻撃が多いか |
5. 続ける:毎週・毎月のレポート
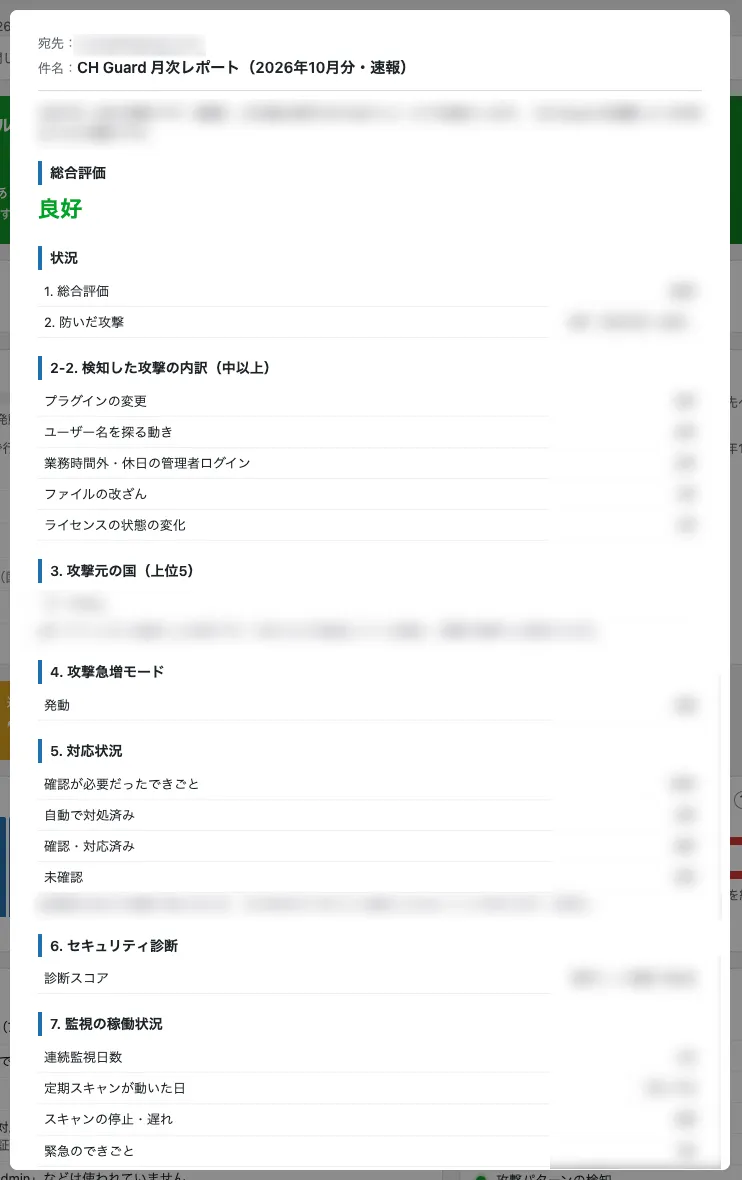
| レポート | タイミング | 内容 |
|---|---|---|
| 週次サマリー | 毎週 | 異常がない週も 「異常なし」とお知らせ。 「ちゃんと見張っている」 ことが分かります |
| 月次レポート | 毎月1日 | 防いだ攻撃の数 診断スコアの変化 対応した件数 |
「記録がある」だけで、万が一の対応が変わります
もし被害が起きてしまったとき
最初に必要になるのは
「いつ」「どこから」「何が」起きたのかという情報です。
記録がなければ どこから入られたのか
どの情報が漏れたのかが分からず
原因の調査だけで時間も費用もかかってしまいます。
記録が残っていれば
・入られた入口と時間が分かり、すぐに手を打てる
・漏れた可能性のある情報の範囲を絞り込める
・お客様や取引先に、事実にもとづいて説明できる
・復旧業者への相談がスムーズになり、費用を抑えやすい
個人情報の漏えいのおそれがあるときは
個人情報保護委員会への速報は
おおむね3〜5日以内
確報は原則30日以内に行う必要があります。
このときにも、記録が大きな助けになります。
万が一のときに、記録があるかどうか。
それだけで、対応は大きく変わります。
万が一を考えたら、驚くほど安い
被害が起きてから払うお金と
被害を防ぐために払うお金を比べてみてください。
被害が起きたときにかかる費用の例
| 項目 | 費用の目安 |
|---|---|
| 改ざん・マルウェアの復旧 (業者に依頼) | 1回あたり数万〜十数万円 (例:55,000円〜、89,000円 など) |
| 原因の調査・再発防止 | 内容によっては数十万円以上 |
| 漏えいした本人へのおわび・通知 | 郵送費、おわびの品 問い合わせ窓口の人件費 |
| 損害賠償(慰謝料) | 過去の裁判例では 1人あたり1,000円〜1万円程度の例があります |
| 売上の損失 | サイトが止まっている間の 問い合わせ・注文がゼロに |
| 信用の損失 | お金では取り戻せません |
たとえば問い合わせ1,000人分の情報が流出し
1人あたり1,000円の慰謝料が認められると、それだけで100万円です。
ここに調査費用や対応の人件費、売上の損失が重なります。
IPA(情報処理推進機構)の調査では
被害を受けた中小企業の平均被害額は73万円
復旧までは平均5.8日かかっています。
その間、サイトからの問い合わせや注文は止まってしまいます。
CH Guardの費用
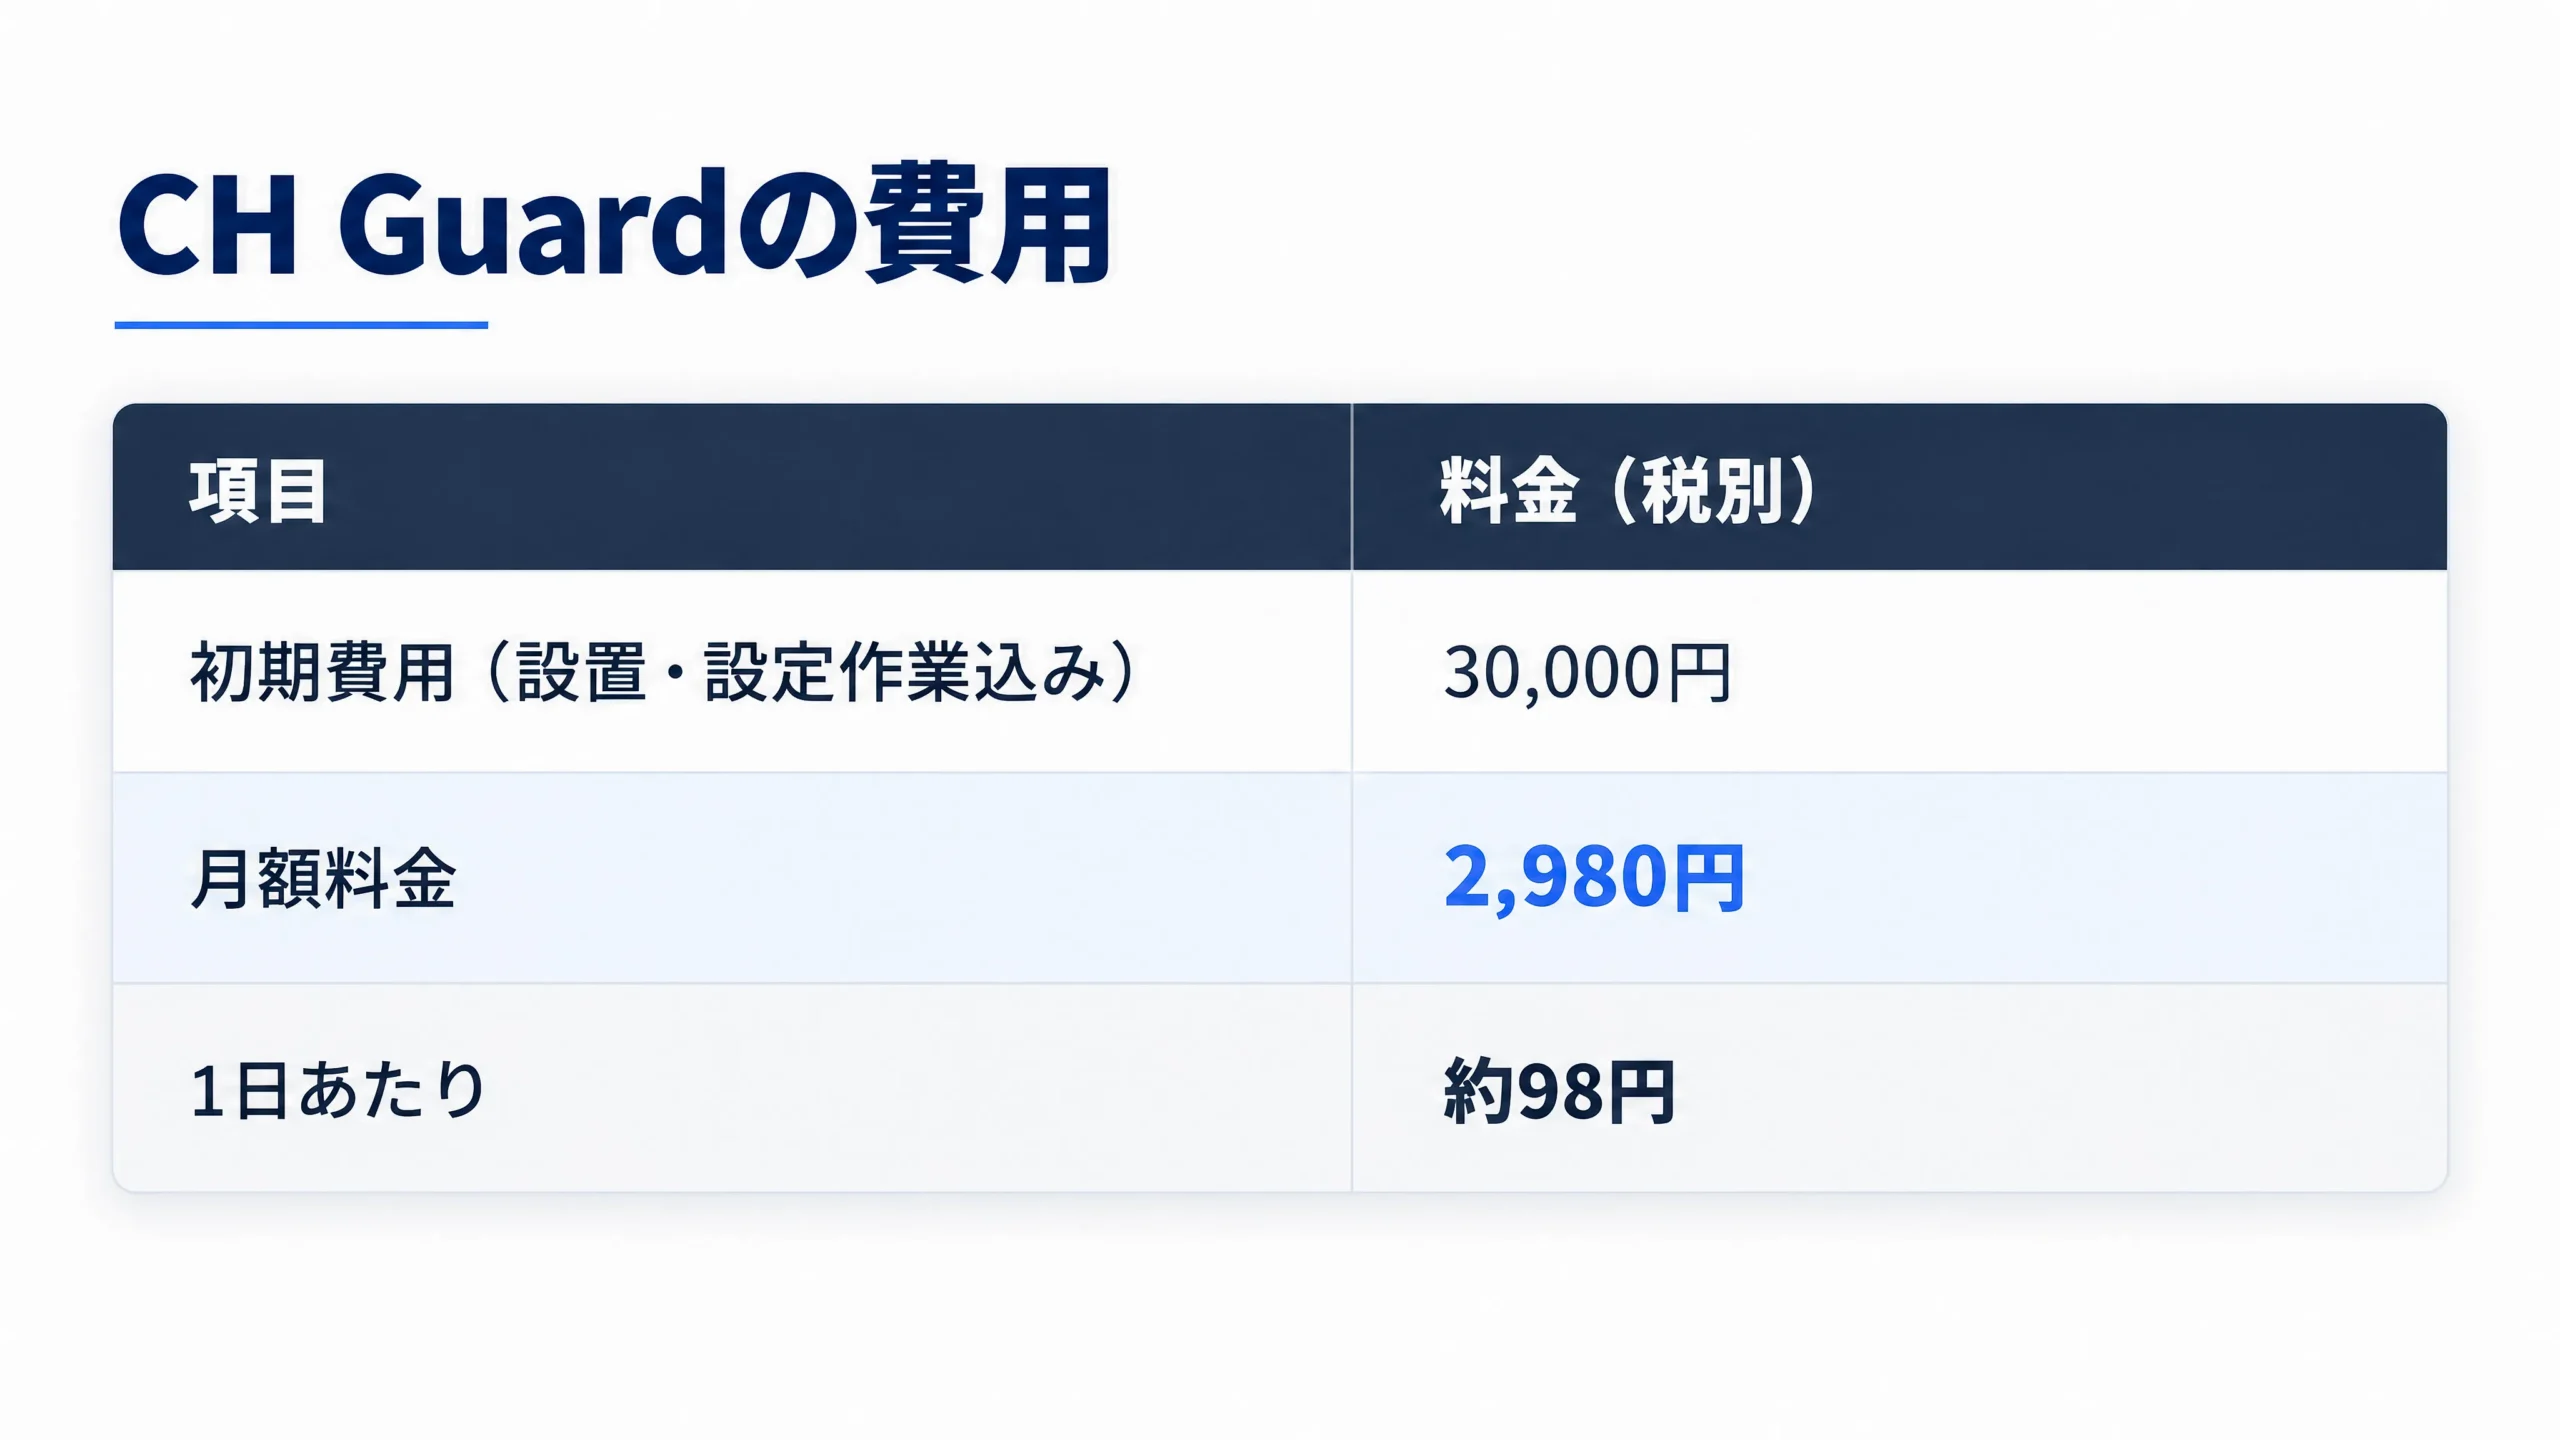
| 項目 | 料金(税別) |
|---|---|
| 初期費用(設置・設定作業込み) | 30,000円 |
| 月額料金 | 2,980円 |
| 1日あたり | 約98円 |
| 比べてみると | 金額 |
|---|---|
| 改ざんの復旧を1回依頼する | 数万〜十数万円 |
| CH Guardを1年間使う | 初年度 65,760円(2年目からは年35,760円) |
1日あたりの料金は、缶コーヒー1本分より安い金額です。
会社のサイトを守るための
「必要経費」として考えてみてください。
※被害額は事例や公開情報をもとにした目安です。
実際の金額は、被害の内容によって大きく変わります。
ほかの対策と比べて
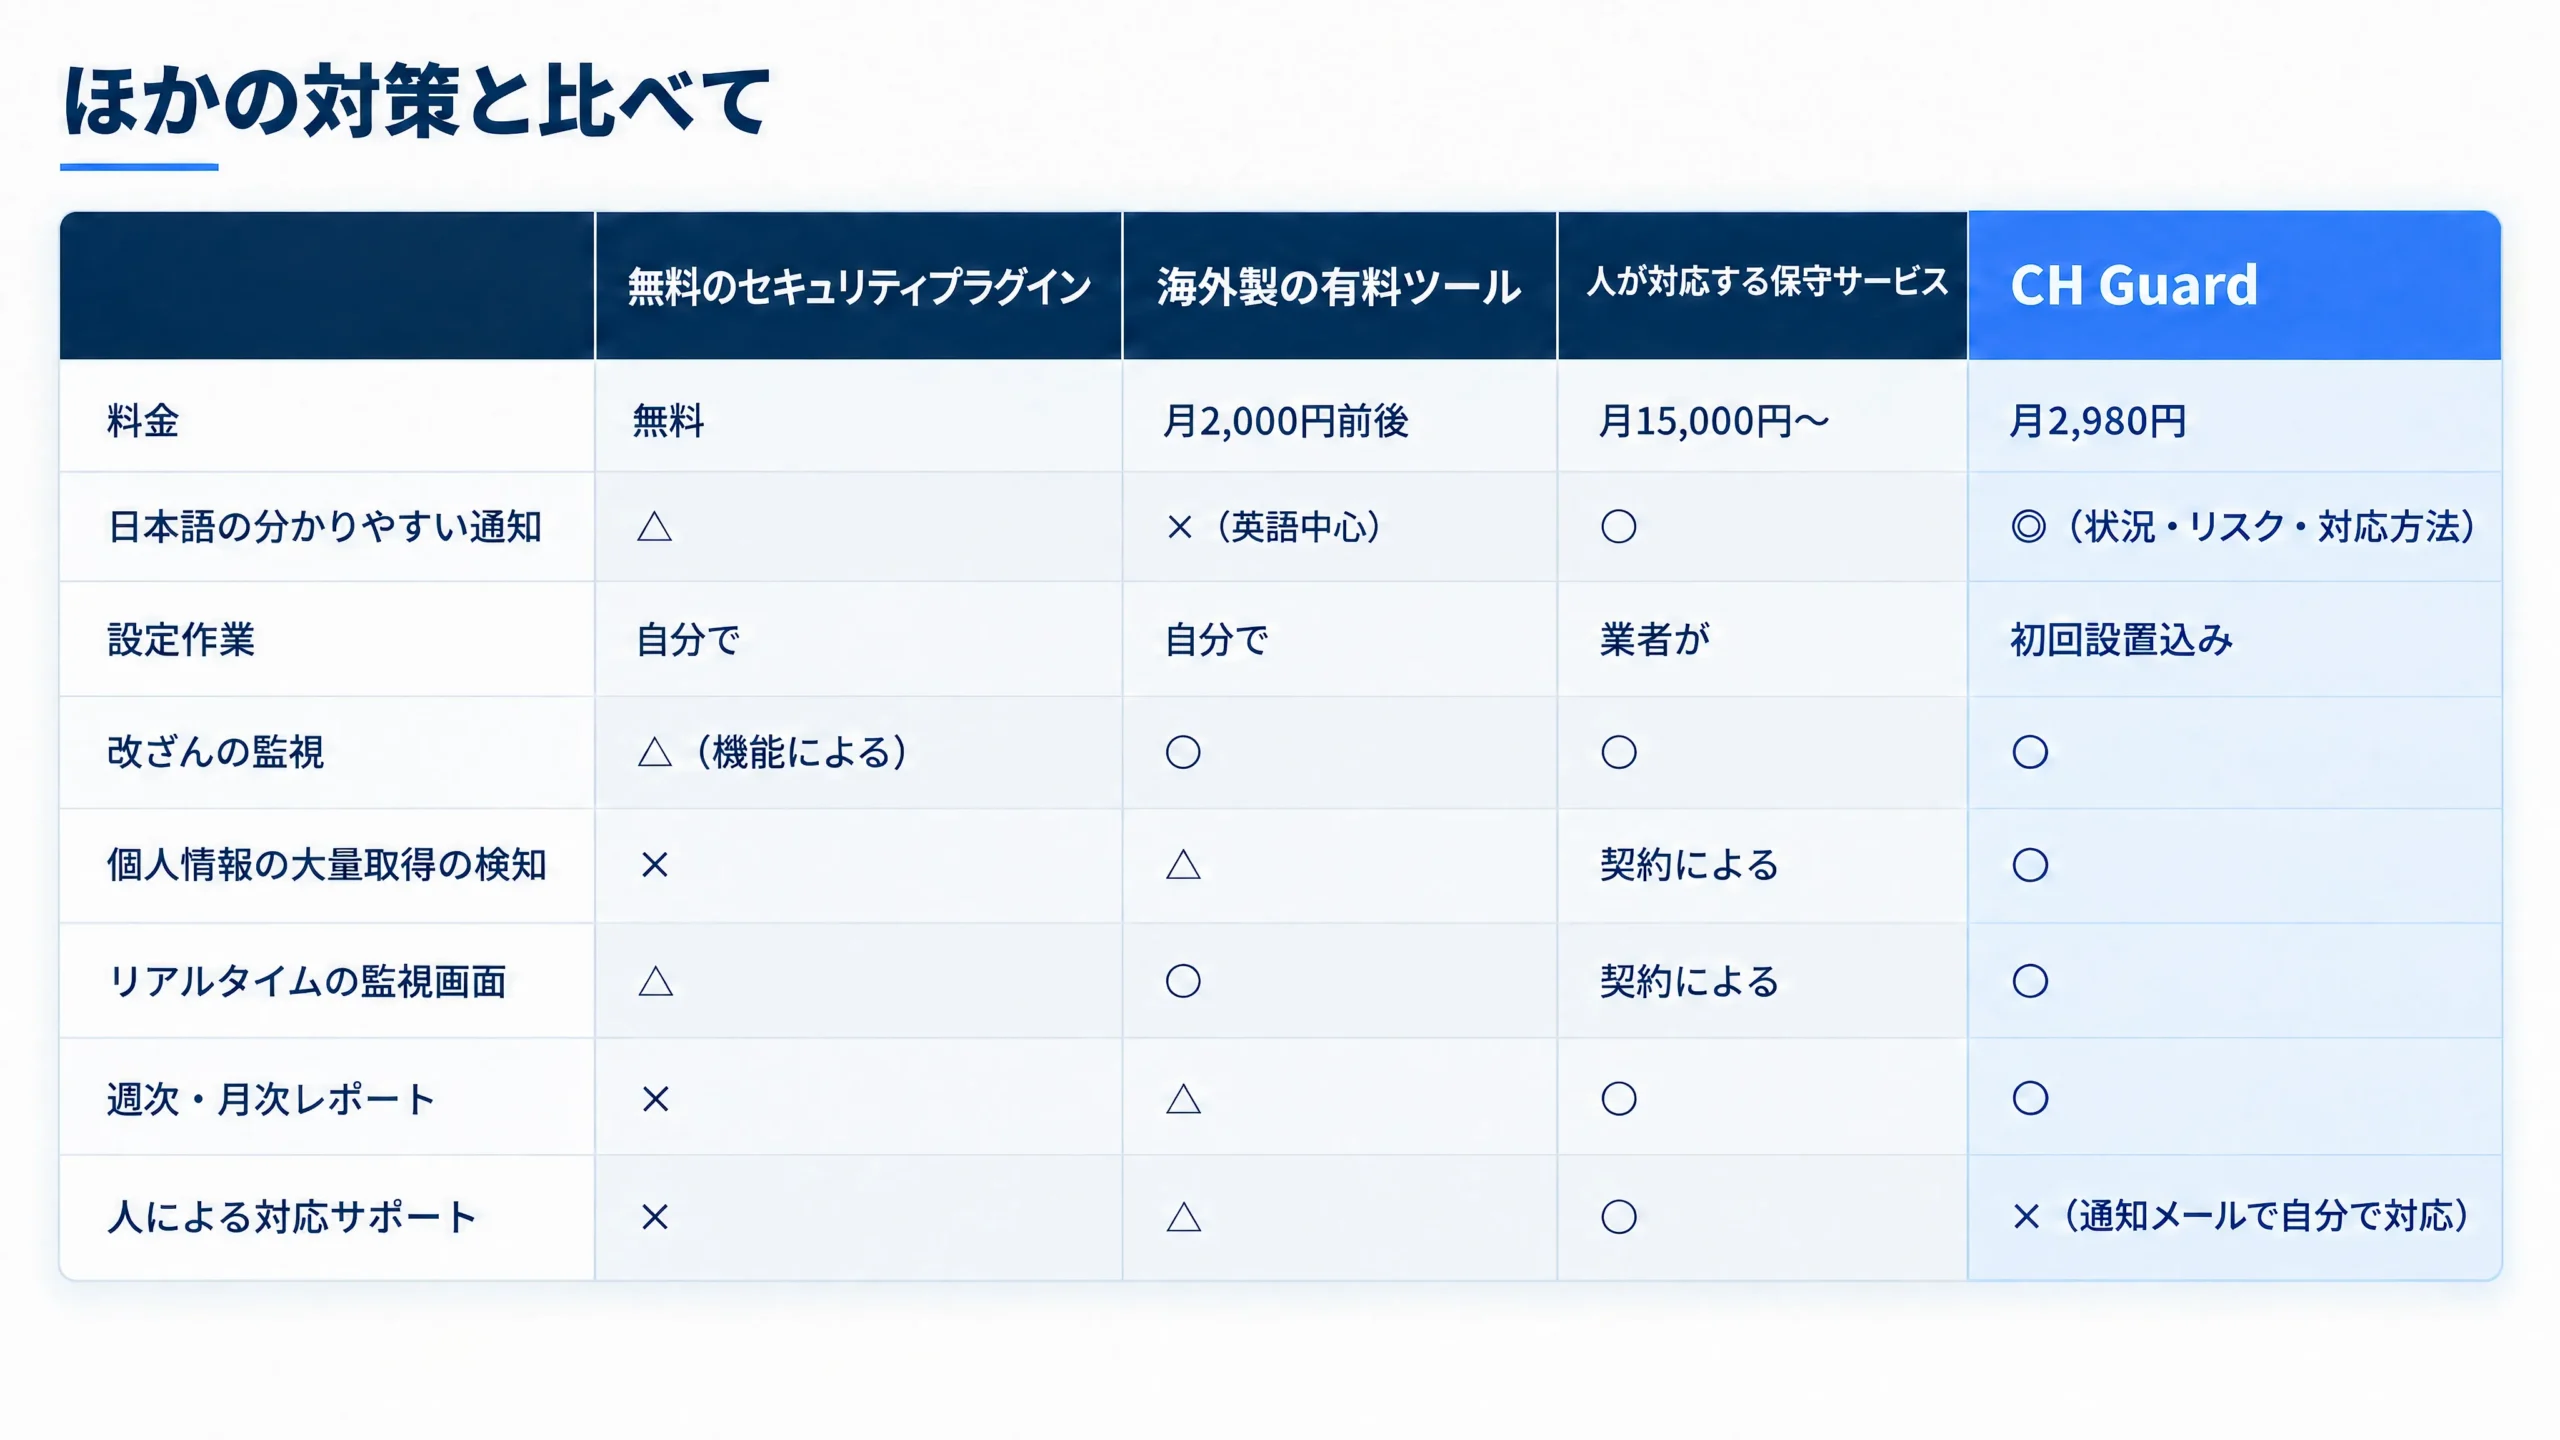
| 無料の セキュリティプラグイン | 海外製の有料ツール | 人が対応する 保守サービス | CH Guard | |
|---|---|---|---|---|
| 料金 | 無料 | 月2,000円前後 | 月15,000円〜 | 月2,980円 |
| 日本語の 分かりやすい通知 | △ | ✕(英語中心) | ○ | ◎(状況・リスク・対応方法) |
| 設定作業 | 自分で | 自分で | 業者が | 初回設置込み |
| 改ざんの監視 | △(機能による) | ○ | ○ | ○ |
| 個人情報の 大量取得の検知 | ✕ | △ | 契約による | ○ |
| リアルタイムの監視画面 | △ | ○ | 契約による | ○ |
| 週次・月次レポート | ✕ | △ | ○ | ○ |
| 人による対応サポート | ✕ | △ | ○ | ✕(通知メールで自分で対応) |
「保守サービスほどの費用はかけられない。
でも、入れっぱなしの無料プラグインでは不安」
そんな会社にちょうどよいのがCH Guardです。
※比較は一般的な傾向です。
製品やプランによって内容は異なります。
導入はとてもかんたん
| ステップ | 内容 | お客様の作業 |
|---|---|---|
| 1. お申し込み | フォームからお問い合わせ | 約5分 |
| 2. 環境の確認 | サーバーと WordPress等のバージョン等を確認 | 情報を伝えるだけ |
| 3. 設置・設定 | プラグインの設置 サーバーのセキュリティ設定 動作テスト | 当社が行います |
| 4. 監視スタート | テストメールの受信を確認して完了 | 確認だけ |
設置したあとの設定やアップデートは、すべて自動です。
お客様が日々操作することはありません。
通知メールが届いたときだけ、書かれた手順に沿って対応してください。
こんな会社におすすめです
| こんな会社 | おすすめの理由 |
|---|---|
| 問い合わせフォームや資料請求があるサイト | 個人情報の流出を検知できます |
| 会員登録・予約・ネットショップがあるサイト | 大量取得やログイン突破を見張ります |
| Web担当者が1人、または兼任 | 日本語の通知で、専門知識がなくても対応できます |
| 制作会社との保守契約がない | 月2,980円で監視の仕組みを持てます |
| 採用・会社案内など「会社の顔」のサイト | 改ざんによる信用の損失を防ぎます |
料金プラン
| 項目 | 内容 |
|---|---|
| 初期費用 | 30,000円(税別) |
| 月額料金 | 2,980円(税別) |
| 含まれるもの | 初回の設置・設定作業 サービスの利用 アップデート 検知ルールの配信 通知メール 週次・月次レポート |
| 含まれないもの | 個別の対応サポート 侵入されたあとの復旧作業 |
| 対象 | 1サイト(1ドメイン) |
| 対応環境 | WordPress 6.x、PHP 8.1以上 |
| 対応サーバー | エックスサーバー シン・レンタルサーバー ConoHa WING さくらのレンタルサーバ ロリポップ (その他はご相談ください) |
「何も起きていない今」が
一番安く守れるタイミングです
被害が起きてからでは
復旧費用、おわびの対応、失った信用と
何倍ものコストがかかります。
1日約98円で、会社のサイトと
お客様の情報を見張り続けます。
ご注意
- 表示価格はすべて税別です。
- 月額料金には、プラグインのアップデート、検知ルールの配信、レポートの送付が含まれます。
- 個別の対応サポート、侵入されたあとの復旧作業は含まれません。
- 本サービスは不正アクセスの検知・通知と防御を補助するもので、被害を完全に防ぐことを保証するものではありません。
- 正常なアクセスを、まれに攻撃と判定する場合があります。
- 対応環境:WordPress 6.x、PHP 8.1以上。VPS・専用サーバーは対象外です。
- お支払いが確認できない場合、期限から14日後に本ツールの機能が停止します。
(サイトの表示には影響ありません) - 掲載している被害額・統計は、公開されている情報をもとにした目安です。
出典
- 個人情報保護委員会「令和6年度 年次報告」
- 復旧費用:WordPress復旧サービス各社の公開料金(2026年10月時点)
- 慰謝料の例:内閣サイバーセキュリティセンター「サイバーセキュリティ関係法令Q&Aハンドブック」で紹介されている裁判例
- 秘密情報の流出件数・漏えいキーの残存率:GitGuardian「State of Secrets Sprawl」
- WordPressの脆弱性件数・大量攻撃開始までの時間:Patchstack「State of WordPress Security」
- AI生成コードの欠陥率:Veracode「GenAI Code Security Report」
- 中小企業の平均被害額・復旧日数:IPA(情報処理推進機構)「中小企業における情報セキュリティ対策の実態調査」
よくある質問(FAQ)
記事作成者について(E-E-A-T情報)
CREATIVE HOUSE
(大分県大分市玉沢805番地3号/〒870-1155)
- Web制作歴10年以上。
大分・福岡を中心に、写真・映像
デザイン領域を含めた制作実績を積み重ねています。 - 大学・公的機関・大手ホテルチェーンからの
受注実績があります。 - 医療系国家資格およびIT専門資格の保有者が
在籍するハイブリッドチームです。 - Google for Startups/
NVIDIA INCEPTION PROGRAM/
Amazon Activate
の支援を受けています。 - 院内医療機器管理システム、AI医療システム
業務システム、モバイルアプリ
AIチャットボット等の開発実績があります。 - 自社の公式アプリ・予約システム
AIチャットボットを自社開発・運用しています。 - いただいている口コミはすべて★5の評価です。
会社概要
X:@CREATIVE__HOUSE
Instagram:
c.r.e.a.t.i.v.e_h.o.u.s.e
c_r_e_a_t_i_v_e__h_o_u_s_e
note:creative_house
Facebook:CREATIVE HOUSE
公式LINE
▶ CREATIVE HOUSE ご予約はこちら
(24時間オンライン受付)
ご予約・お問い合わせ
[ ご予約フォームへのリンクボタン]
[ お問い合わせフォームへのリンクボタン ]
[ 公式LINE登録ボタン ]

#大分 セキュリティ対策
#大分 ホームページ セキュリティ
#ホームページ 改ざん 対策
#情報漏洩 対策 中小企業
#セキュリティ監視
#ランサムウェア 中小企業 対策
#大分 ホームページ保守
#WordPress セキュリティ対策
#大分 システム開発
※ 金額や撮影内容、条件等は変更になる可能性があります。
最終的なご予約時にご確認をお願い致します。
利用規約
第1条(適用)
- この規約は、CREATIVE HOUSE(以下「当社」)が提供するCH Guard(以下「本サービス」)の利用に関する条件を定めるものです。
- 本サービスに申し込んだ方(以下「利用者」)は、この規約に同意したものとみなします。
第2条(定義)
この規約で使う言葉の意味は、次のとおりです。
(1) 本プラグイン:当社が提供するWordPress用のセキュリティ監視プラグイン
(2) ライセンスサーバー:ライセンスの確認と、設定・検知ルールの配信のために当社が運営するサーバー
(3) 対象サイト:利用者が本プラグインを導入する、申込み時に指定したドメインのWebサイト
(4) 初回設置作業:本プラグインの導入と、第8条に定める設定作業
第3条(本サービスの内容)
- 本サービスは、次のものを提供します。
(1) 本プラグインの利用許諾
(2) 本プラグインのアップデートと検知ルールの配信
(3) 異常を検知したときのメール通知、週次サマリー、月次レポート
(4) 初回設置作業 - 本サービスには、次のものは含まれません。
(1) 通知の内容についての個別の問い合わせ対応、技術サポート
(2) 不正アクセスを受けたあとの調査、復旧、データの復元
(3) 対象サイト、WordPress、サーバーの保守・管理
(4) 初回設置作業のあとの設定作業(当社が別に引き受けた場合を除きます)
第4条(申込みと契約の成立)
- 本サービスを利用したい方は、当社が定める方法で申し込むものとします。
- 当社が申込みを承諾した時点で、利用契約が成立します。
- 当社は、対象サイトの環境が対応環境に当てはまらない場合など、申込みを承諾しないことがあります。その理由を説明する義務は負いません。
第5条(料金と支払い)
- 料金は次のとおりとします(すべて税別。かっこの中は消費税10%を含む金額)。
(1) 初期費用:30,000円(税込33,000円。初回設置作業を含みます)
(2) 月額料金:2,980円(税込3,278円)(年払いの場合は35,760円(税込39,336円)) - 利用者は、当社が定める期日までに、当社が定める方法で料金を支払うものとします。振込手数料などの支払いにかかる費用は、利用者の負担とします。
- 月額料金は、利用を始めた月の途中からでも1か月分とします。日割り計算はしません。
第6条(支払いが遅れたとき)
- 支払期限を過ぎても入金が確認できない場合は、期限の翌日から14日間を猶予期間とします。猶予期間中も本サービスは利用できますが、管理画面とメールで警告をお知らせします。
- 猶予期間を過ぎても入金が確認できない場合、当社は本プラグインの機能を停止します。この場合でも、対象サイトの表示と動作には影響を与えません。
- 停止のあとに入金が確認できたときは、原則として12時間以内に機能を再開します。
- 停止している間に検知できなかった事象について、当社は責任を負いません。
第7条(契約期間と解約)
- 月払いの契約期間は1か月とし、解約の申し出がない限り、同じ条件で1か月ずつ自動で更新します。年払いの場合は、契約期間を1年とし、同じく1年ずつ自動で更新します。
- 利用者は、契約期間が終わる日の10日前までに当社が定める方法で申し出ることで、その契約期間の終わりに解約できます。
- 受け取った料金は、返金しません。初期費用、利用期間の途中で解約した場合の残りの期間の料金も同様です。ただし、第17条第4項の場合と、法令で返金が必要な場合は除きます。
- 解約したあと、利用者は本プラグインを停止・削除するものとします。削除すると、本プラグインが対象サイトに記録したデータも削除されます。
第8条(初回設置作業)
- 当社は、次の作業を行います。
(1) 本プラグインの導入と動作確認
(2) 予約実行(Cron)の設定
(3) サーバー側のセキュリティ機能(WAFなど)の設定
(4) 外部の死活監視サービスの登録の案内 - 利用者は、作業に必要なサーバー管理画面やWordPressへのアクセスを当社に提供するか、画面共有などで作業に協力するものとします。
- 利用者は、作業の前に、対象サイトのバックアップを取るものとします。
- 当社は、作業のために預かったログイン情報を作業の目的にだけ使い、作業が終わったら速やかに破棄します。利用者は、作業が終わったあと、パスワードを変更することをおすすめします。
- サーバー側のセキュリティ機能を有効にした結果、対象サイトの一部の機能が使えなくなった場合は、その機能を無効に戻すことがあります。その内容は利用者にお知らせします。
第9条(利用者の責任)
利用者は、次のことを自分の責任で行うものとします。
(1) WordPress、テーマ、プラグイン、サーバーの更新と管理
(2) パスワードなどのログイン情報の管理
(3) 対象サイトのデータのバックアップ
(4) 通知メールを受け取れる状態を保つことと、通知の内容に応じた対応
(5) 外部の死活監視サービスのアカウントの管理
第10条(第三者のサービス)
- 本サービスは、レンタルサーバー、外部の死活監視サービス、IPアドレスの位置情報データベースなど、第三者のサービスと組み合わせて使います。
- 第三者のサービスの停止、仕様の変更、規約の変更によって生じた損害について、当社は責任を負いません。
- 利用者は、第三者のサービスについて、それぞれの規約に従うものとします。
第11条(アップデートと検知ルール)
- 当社は、本プラグインのアップデートと検知ルールを、ライセンスサーバーから自動で配信します。
- 当社は、セキュリティの向上や仕様の変化への対応のために、利用者への事前の通知なく、本プラグインの機能、検知ルール、しきい値を変更することがあります。
第12条(当社が受け取る情報)
- 本プラグインは、ライセンスの確認のため、ライセンスキー、対象サイトのドメイン、本プラグインのバージョン、送信元IPアドレス、確認した日時をライセンスサーバーに送ります。
- 本プラグインが対象サイトで記録する監視のログ(訪問者のIPアドレスなど)は、対象サイトの中に保存します。当社がこれを集めることはありません。
- 当社は、初回設置作業や本サービスの提供で知った利用者の情報を、本サービスの提供以外の目的に使わず、法令にもとづく場合を除き第三者に開示しません。
- 個人情報の取扱いは、当社のプライバシーポリシーに従います。
- 本プラグインは、WordPress本体のファイルが書き換えられていないかを確かめるため、1日1回、WordPress.orgに、対象サイトのWordPressのバージョンと言語を送ります。
第13条(対象サイトでの記録)
- 本プラグインは、不正アクセスの検知のため、対象サイトへの訪問者のIPアドレス、ブラウザの情報、アクセスしたURL、ログインしたユーザー名などを対象サイトの中に記録します。
- これらの情報の扱いについて、対象サイトのプライバシーポリシーに書くかどうかなどは、利用者が判断するものとします。
第14条(本プラグインのライセンスと禁止事項)
- 本プラグインのプログラムは、同梱するライセンス(GNU General Public License)に従って利用できます。この規約は、そのライセンスで認められた権利を制限するものではありません。
- ライセンスキー、ライセンスサーバー、配信する設定と検知ルールの利用は、この規約に従うものとします。
- 利用者は、次の行為をしてはなりません。
(1) ライセンスキーを第三者に貸したり、譲ったり、対象サイト以外で使ったりすること
(2) ライセンスの確認を回避したり、偽のライセンスサーバーを使ったりすること
(3) ライセンスサーバーに不正にアクセスしたり、負荷をかけたりすること
(4) 当社の名称や本サービスの名称を、当社の許可なく使うこと
(5) 法令や公序良俗に反する行為
第15条(保証しないこと)
当社は、次のことを保証しません。
(1) すべての攻撃や不正アクセスを検知・防止できること
(2) 検知した結果や、通知に書いた対応方法が正しく、すべての状況に当てはまること
(3) 正常なアクセスを攻撃と判定したり、正常な利用者をブロックしたりしないこと
(4) 通知メールが遅れず、確実に届くこと
(5) 本プラグインが、ほかのすべてのプラグインやテーマ、サーバー環境と問題なく動くこと
第16条(損害賠償)
- 本サービスに関して当社が利用者に損害を与えた場合、当社が賠償する金額は、損害が生じた月までの直近12か月間に利用者から受け取った料金の合計を上限とします。
- 当社は、逸失利益、データの消失、第三者からの請求など、間接的な損害については責任を負いません。
- 前の2項は、当社に故意または重大な過失がある場合には適用しません。
第17条(サービスの変更・中断・終了)
- 当社は、メンテナンスや障害の対応のため、ライセンスサーバーを一時的に止めることがあります。この間も、本プラグインは最後に確認した状態で、14日間は動き続けます。
- 当社は、ライセンスサーバーの置き場所を変えることがあります。この場合、本プラグインは、電子署名で確かめたうえで、新しいライセンスサーバーに自動で切り替わります。
- 当社は、3か月前までに利用者に通知することで、本サービスを終了できます。
- 本サービスを終了する場合、当社は、前払いで受け取った料金のうち、まだ使われていない期間の分を返金します。
第18条(当社からの解除)
- 利用者が次のいずれかに当てはまる場合、当社は通知することで利用契約を解除できます。
(1) この規約に違反し、当社が求めても改めない場合
(2) 料金の支払いが、支払期限から30日以上遅れた場合
(3) 第19条に違反した場合 - 前項によって解除した場合も、受け取った料金は返金しません。
第19条(反社会的勢力の排除)
- 利用者と当社は、自分が暴力団、暴力団員、そのほかの反社会的勢力に当てはまらないこと、また今後も当てはまらないことを約束します。
- 相手方がこれに違反した場合は、通知することで直ちに利用契約を解除できます。
第20条(規約の変更)
- 当社は、民法第548条の4の規定にもとづき、この規約を変更することがあります。
- 規約を変更する場合、当社は、変更の内容と効力が生じる日を、効力が生じる日の30日前までに、当社のWebサイトへの掲載やメールで利用者に知らせます。
第21条(連絡の方法)
当社から利用者への連絡は、申込み時に登録されたメールアドレスへのメールで行います。当社がメールを送った時点で、連絡が届いたものとみなします。
第22条(権利の譲渡の禁止)
利用者は、当社の事前の承諾なく、利用契約上の地位や権利義務を第三者に譲渡できません。
第23条(準拠法と管轄裁判所)
- この規約は、日本の法律に従って解釈します。
- 本サービスに関する紛争は、当社の所在地を管轄する地方裁判所を第一審の専属的合意管轄裁判所とします。
附則
この規約は、販売を始める日:2026年10月1日から適用します。
プライバシーポリシー
(CH Guard)
【運営者名:CREATIVE HOUSE(正式な屋号・代表者名は確認中)】(以下「当社」)は、WordPress 用セキュリティ監視サービス「CH Guard」(以下「本サービス」)の提供にあたり、個人情報を次のとおり取り扱います。
1. 当社が取得する情報
・お申込み・ご契約:お名前、会社名・屋号、ご担当者名、メールアドレス、電話番号、ご住所(請求書の送付先)、対象サイトのドメイン、業務時間・休日
・本サービスの設定:通知先のメールアドレス、社内回線などの登録済み IP アドレス、そのほかサイトごとの設定
・ライセンスの確認(本プラグインから自動で送られるもの):ライセンスキー(当社のサーバーには、元に戻せない「しるし」に変えて保存し、キーそのものは保存しません)、対象サイトのドメイン、本プラグインのバージョン、送信元の IP アドレス(対象サイトのサーバーの IP アドレス)、確認した日時
・初回設置作業:作業に必要なサーバー管理画面・WordPress のログイン情報(作業の間だけ預かります)、作業の中で目に触れる対象サイトの情報
・お支払い:お振込みの名義、お支払いの記録、請求書・領収書の記録
・お問い合わせ:お問い合わせの内容と、返信に必要な連絡先
2. 利用する目的
1. 本サービスの提供(初回設置作業、ライセンスの確認、設定と検知ルールの配信、アップデートの配信)
2. 料金の請求とお支払いの確認
3. 本サービスに関するご連絡(重要なお知らせ、規約の変更、サービスの終了など)
4. お問い合わせへの回答
5. 不正な利用(ライセンスキーの不正利用など)の防止
6. 本サービスの改善(個人を特定しない形にした件数などの集計だけを使います)
3. 預かったログイン情報の扱い
– 初回設置作業のために預かったログイン情報は、パスワード管理アプリだけで管理し、作業の目的にだけ使います。
– 作業が終わったら、速やかに破棄します。作業が終わったあと、パスワードを変更することをおすすめします(利用規約 第8条4)。
4. 保存する期間
・ご契約・設定の情報、ライセンスの確認の記録、設定の変更履歴:ご契約の間と、ご契約が終わってから【1年】
・当社のサーバーのバックアップ:8週間(古いものから自動で消します)
・預かったログイン情報:初回設置作業が終わるまで
・請求・お支払いの記録:法令で決められた期間(【7年】)
・お問い合わせの記録:回答が終わってから【1年】
5. 第三者への提供
当社は、次の場合を除き、ご本人の同意なく個人情報を第三者に提供しません。
1. 法令にもとづく場合
2. 人の生命・身体・財産を守るために必要で、ご本人の同意を得ることが難しい場合
3. そのほか、個人情報保護法で認められている場合
6. 外部のサービスの利用(取扱いの委託など)
本サービスの提供のため、次の外部のサービスを使います。当社は、これらの事業者のセキュリティの取り組みを確かめたうえで使います。
・Cloudflare(Workers・D1・KV):ライセンスサーバー(ライセンスの確認、設定・検知ルール・アップデートの配信、ご契約・設定の情報の保存)(事業者の所在国:アメリカ合衆国)
・【メールサービス:例 Google(Gmail)】:お客さまとのメールのやりとり(事業者の所在国:【アメリカ合衆国】)
– 外国の個人情報の保護に関する制度は、個人情報保護委員会が公表している「外国における個人情報の保護に関する制度等の調査」で確かめられます。
– 当社は、外国の制度を把握したうえで、次の「7. 安全管理のための取り組み」を行っています。
7. 安全管理のための取り組み
– ライセンスサーバーの管理画面は、パスワードと2段階認証で守っています。
– ライセンスキーは元に戻せない「しるし」に変えて保存し、キーそのものは保存しません。
– 本サービスの通信は暗号化(https)しています。
– ライセンスサーバーの応答とアップデートには電子署名を付け、偽物を受け取らないようにしています。アップデートに署名する鍵は、インターネットにつながるサーバーには置いていません。
– バックアップは、持ち主だけが読める設定で保存しています。
– 個人情報を扱うのは、当社の運営者だけです。
8. 対象サイトで本プラグインが記録する情報(当社は受け取りません)
本プラグインは、不正アクセスを見つけるため、対象サイトの中に次の情報を記録します。これらは対象サイトのサーバーの中だけに保存し、当社には送りません(利用規約 第12条2・第13条)。
・訪問者・攻撃元の IP アドレス、ブラウザの情報、アクセスした URL、ログインに使われたユーザー名などの記録:30日(自動で消します)
・管理者がログインした IP アドレス(「新しい場所からのログイン」を見つけるため):最後のログインから180日
・日ごとの件数の集計(IP アドレスなど、個人を特定できる情報は入れません):約13か月(月次レポートの前の年との比較のため)
– 入力されたパスワードは、記録しません。
– 国・地域・回線の種類は、IP アドレスから推定した目安です(DB-IP のデータを使い、対象サイトの中で判定します。外部には問い合わせません)。
– 通知メールは、対象サイトのサーバーから、利用者が決めた通知先に送ります。
– 対象サイトのプライバシーポリシーに書くかどうかは、利用者が判断します(利用規約 第13条2)。書く場合の文例は、下の「11.」にあります。
9. 開示・訂正・利用停止などのご請求
ご本人から、保有個人データの利用目的の通知、開示、訂正・追加・削除、利用の停止・消去、第三者への提供の停止、第三者提供の記録の開示を求められたときは、ご本人であることを確かめたうえで、法令に従って遅滞なく対応します。下の窓口にご連絡ください。
10. お問い合わせの窓口
– 事業者:CREATIVE HOUSE
– 住所:大分県大分市玉沢805番地3号
– メールアドレス:info@creative-house.jp
11. (参考)利用者のサイトのプライバシーポリシーに書く場合の文例
当サイトでは、不正アクセスを防ぎ、サイトの安全を守るため、セキュリティ監視ツール(CH Guard)を使っています。このツールは、当サイトへのアクセスの記録(IP アドレス、ブラウザの情報、アクセスした URL など)を当サイトのサーバーの中に保存し、30日で自動で削除します。管理者のログインの記録は180日、個人を特定できない件数の集計は約13か月保存します。これらの情報は、セキュリティの目的にだけ使います。
12. このポリシーの変更
当社は、法令の変更や本サービスの変更に合わせて、このポリシーを変えることがあります。大切な変更は、当社の Web サイトへの掲載やメールでお知らせします。
制定日:2026年10月1日
特定商取引法にもとづく表記
(CH Guard)
■販売事業者
CREATIVE HOUSE
■運営統括責任者
高橋 利和
■所在地
大分県大分市玉沢805番地3号
■電話番号
https://lin.ee/mytwDSS(受付時間:【平日 10:00~17:00】)
■メールアドレス
info@creative-house.jp
■販売価格
初期費用:30,000円(税込33,000円。初回の設置・設定作業を含みます)
月額料金:2,980円(税込3,278円)
年払いの場合:35,760円(税込39,336円。割引はありません)
※1サイト(1ドメイン)あたりの料金です
■商品代金以外に必要な料金
お振込み手数料。対象サイトのレンタルサーバー・ドメインの費用、インターネットの通信費は、お客さまのご負担です
■お支払い方法
銀行振込
クレジットカード払い
■お支払いの時期
初期費用:お申込みを承諾したあと、当社が送る請求書の期日まで(請求書の発行から7日以内)
月額料金:利用する月の前月末日まで
年払い:利用を始める月の前月末日まで
■役務の提供時期
初期費用のお支払いを確認してから、10営業日以内に設置の日程を相談して設置します。
設置が終わった日から監視を始めます
■契約期間・自動更新
月払い:1か月ごとの自動更新/年払い:1年ごとの自動更新(利用規約 第7条)
■解約・キャンセル
契約期間が終わる日の10日前までにお申し出いただくと、その期間の終わりに解約できます(利用規約 第7条2)。
サービスの性質上、受け取った料金は返金しません
(初期費用・途中で解約した場合の残りの期間の料金を含みます。ただし、当社がサービスを終了する場合の前払い分と、法令で返金が必要な場合を除きます)。
お支払いが確認できない場合、期限から14日後に本ツールの機能が停止します(サイトの表示には影響ありません)。
■動作環境
WordPress 6.0以上(7.x を含む)、PHP 8.1以上。VPS・専用サーバーは対象外です。
対応サーバー:エックスサーバー、シン・レンタルサーバー、ConoHa WING、さくらのレンタルサーバ、ロリポップ
(その他はご相談ください)
■含まれないもの
個別の対応サポート、侵入されたあとの復旧作業は含まれません。
■表示価格について
表示価格はすべて税別です(かっこの中に、消費税10%を含む金額を書いています)